Una copia de seguridad sirve si se puede restaurar, en un tiempo aceptable y con los datos que la empresa necesita. La regla 3-2-1 (tres copias, dos soportes, una fuera de la empresa) es el mínimo. Frente al ransomware hay que añadir una copia inmutable o aislada y, sobre todo, probar la restauración de forma periódica.
Qué dice la regla 3-2-1 y hasta dónde llega
La regla 3-2-1 pide tres copias de cada archivo importante (el original y dos copias de seguridad), en dos tipos de soporte distintos y con una copia fuera de la empresa. Así la describe la guía de copias de seguridad del INCIBE (edición de 2018), que pone la nube como ejemplo de copia externa, y así la recomienda ENISA en su informe sobre ransomware (julio de 2022).
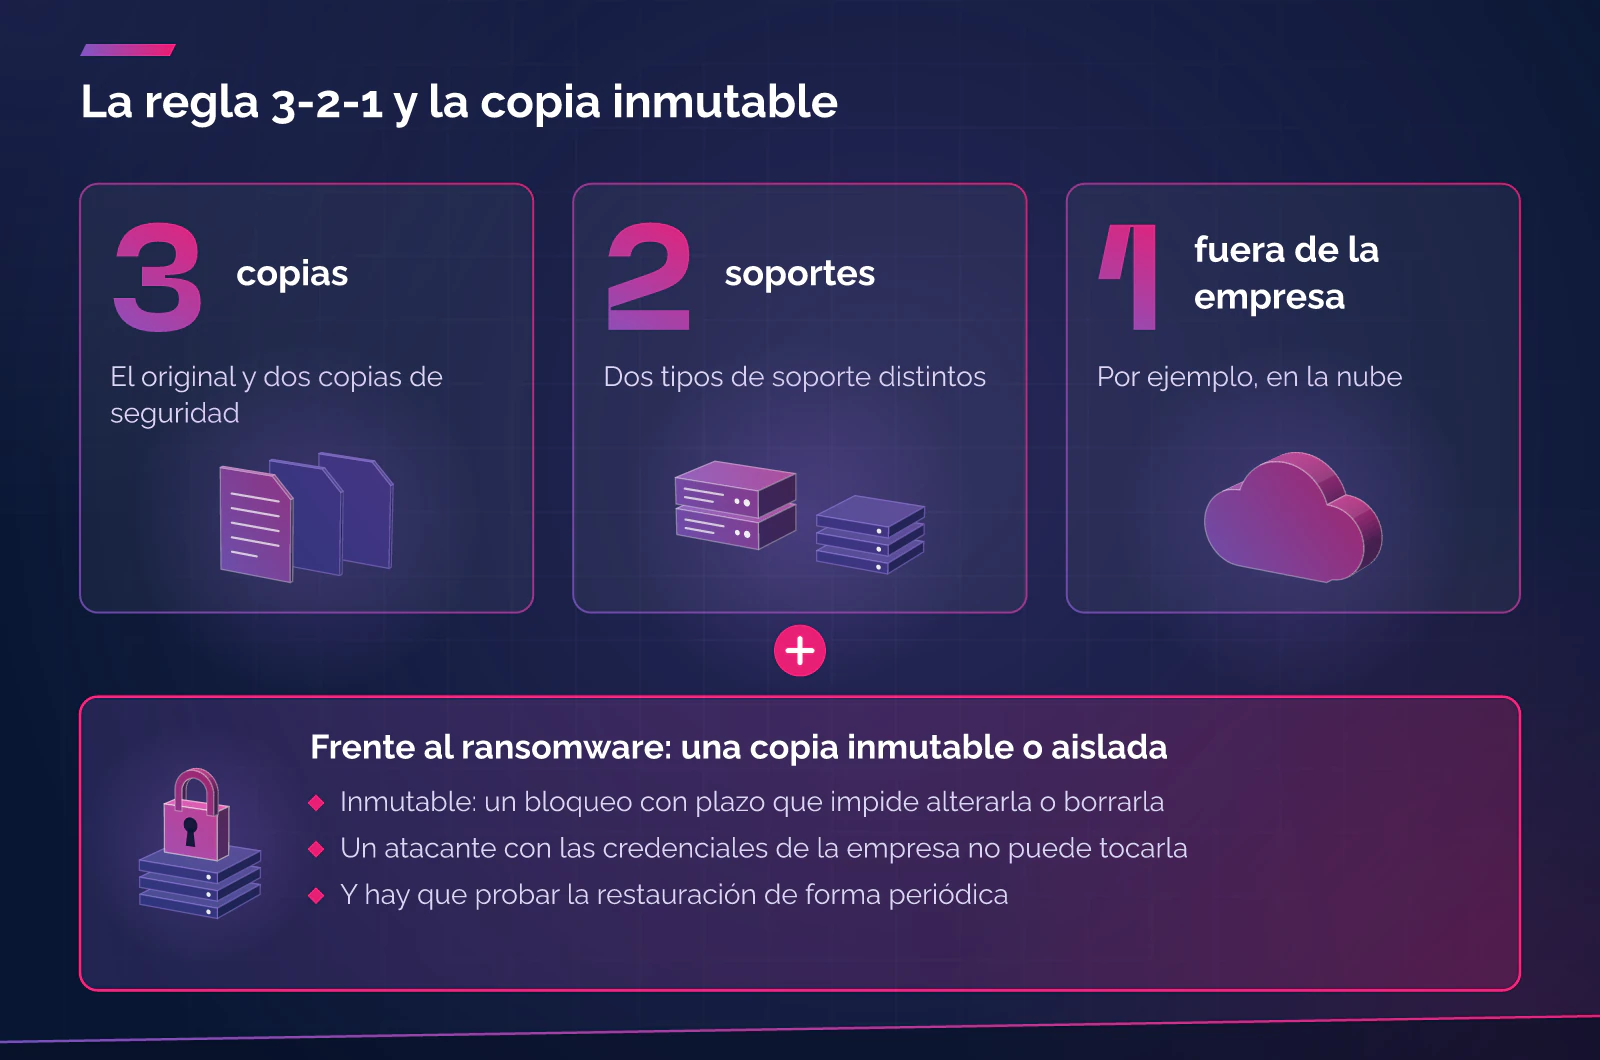
Cubre bien los riesgos físicos: un disco que falla, un robo, un incendio. No cubre, por sí sola, el caso que más preocupa hoy. CISA, la agencia estadounidense de ciberseguridad, explica en la guía #StopRansomware (octubre de 2023) que la mayoría de los atacantes buscan las copias accesibles para borrarlas o cifrarlas, que recogen credenciales del entorno para llegar a los sistemas de copia y que aprovechan el software de copias sin actualizar. Una copia en la misma red y con las mismas credenciales de administración que los servidores solo cuenta como copia mientras nadie entre en la red.
La misma guía avisa de un caso que se pasa por alto: si un atacante cifra los archivos locales, los cifrados se sincronizan con la nube y pueden sobrescribir datos que estaban bien. Sincronizar no es hacer una copia.
Qué es la variante 3-2-1-1-0
La variante 3-2-1-1-0 añade una copia inmutable o fuera de línea (el segundo 1) y cero errores en las verificaciones de recuperación (el 0). La difunden sobre todo fabricantes de software de copias, y no aparece con ese nombre en las guías de INCIBE, CCN-CERT, ENISA ni CISA que hemos consultado. El contenido, en cambio, sí está: el aviso de CISA sobre el ransomware SafePay (20 de octubre de 2026) pide copias fuera de línea, datos de copia cifrados e inmutables, y pruebas regulares de copia y restauración.
Nos quedamos con la idea y no con la cifra: tiene que haber una copia que un atacante con las credenciales de la empresa no pueda tocar, y hay que demostrar de vez en cuando que se puede restaurar.
Qué significa que una copia sea inmutable (y qué no)
La publicación SP 800-209 del NIST (octubre de 2020) define la inmutabilidad como la capacidad de bloquear los datos una vez creados para que no se puedan alterar ni borrar. En la práctica es un bloqueo con plazo. Conviene preguntar cuatro cosas antes de darla por buena:
- ¿Quién puede quitar el bloqueo? Si lo puede hacer la misma cuenta de administración que un atacante puede haber robado, la inmutabilidad es solo aparente.
- ¿Cuánto dura? Pasado el plazo, la copia se puede borrar, y un incidente no siempre se descubre el mismo día.
- ¿Qué hay dentro? Una copia inmutable de datos ya cifrados es inmutable e inservible. Por eso el CCN-CERT (BP/21, abril de 2021) recomienda espacio para conservar más de una copia del mismo activo, de modo que quede una anterior sin cifrar.
- ¿Depende del mismo acceso? Una copia inmutable en la misma consola y la misma cuenta que los datos originales sigue expuesta a un robo de credenciales.
Aislamiento: la copia que el atacante no ve
El CCN-CERT recomienda aislar los servidores o cabinas de copia del resto de la red, para que el software malicioso no pueda saltar a ellos desde un equipo infectado, y hacer periódicamente (su ejemplo es mensual) una copia físicamente aislada y desconectada de la red. Para una pyme, esto se traduce en medidas modestas:
- Una cuenta de administración de las copias distinta de la de los servidores, con verificación en dos pasos.
- Una consola de copias que no sea accesible desde cualquier equipo.
- El software de copias al día.
- Alguna copia que no esté conectada de forma permanente: un disco o una cinta que se desconecta, o un servicio con bloqueo de retención.
RPO y RTO: cuánto puedes perder y cuánto puedes esperar
El NIST (SP 800-34 rev. 1, mayo de 2010) define el RTO como el tiempo máximo que un recurso puede estar indisponible antes de que el impacto sea inaceptable, y el RPO como el punto en el tiempo al que se pueden recuperar los datos dada la copia más reciente. En palabras llanas: el RPO es cuánto trabajo puedes permitirte perder y el RTO es cuánto tiempo puedes estar parado.
Se miden por sistema, no por empresa. Una tienda de Andorra que hace copia cada noche y pierde el servidor a las seis de la tarde ha perdido un día de ventas registradas; si no se puede reconstruir, el RPO real es de 24 horas. Un despacho de Girona puede tolerar medio día sin servidor de archivos, pero no que le falte el expediente de un cliente con un plazo abierto. La frecuencia de las copias depende del RPO, y el método de restauración (máquina entera, archivo o base de datos) depende del RTO.
Pruebas de restauración: la manera de saberlo
El INCIBE lo dice sin ambigüedad: si no se prueba que las copias se pueden restaurar, no hay garantía de que la información se pueda recuperar, y hay que programar pruebas periódicas. CISA pide probar de forma regular la disponibilidad y la integridad de las copias. Hay además un fundamento legal: el artículo 32.1 del RGPD y el artículo 35.1 de la Llei 29/2021 de Andorra mencionan la capacidad de restaurar con rapidez el acceso a los datos personales tras un incidente y un proceso de verificación regular de las medidas.
Una prueba útil:
- Se hace en un entorno separado, no sobre el sistema en producción.
- Restaura un caso real, como un servidor entero o la base de datos del ERP, no solo un archivo.
- Mide el tiempo completo hasta que la aplicación funciona y lo compara con el RTO.
- Comprueba que los datos son buenos: abrir la aplicación, hacer una consulta, generar una factura de prueba.
- La hace alguien que no es el administrador habitual, con el procedimiento escrito, que el INCIBE recomienda pensando en las ausencias del personal.
- Deja un registro de lo que ha fallado y una corrección con responsable.
Ninguna fuente consultada fija una frecuencia única. Nuestro criterio es una restauración completa al año como mínimo y comprobaciones parciales más a menudo en los sistemas de los que depende la facturación.
Copias de servicios SaaS: Microsoft 365 y similares
La documentación de Microsoft sobre responsabilidad compartida (actualizada el 24 de agosto de 2026) deja los datos del cliente a cargo del cliente en todos los modelos, también en SaaS, donde incluye Microsoft 365. Su documento de resiliencia explica que la plataforma está diseñada contra fallos de infraestructura y que, como la mayor parte de las pérdidas proceden de acciones de los clientes, les permite recuperar por su cuenta los elementos borrados por error.
Eso protege del error de un usuario, pero deja fuera otros escenarios. La papelera y la retención viven en el mismo inquilino y bajo la misma cuenta que los datos: si se compromete una cuenta de administración, se pierden a la vez los datos y su mecanismo de recuperación. Una copia independiente es, por tanto, una decisión de la empresa, no una función que se dé por incluida. En el inventario conviene contar correo, OneDrive y SharePoint, Teams, el ERP o el CRM contratados como servicio y los registros DNS del dominio.
Qué pide la normativa
Para una pyme de Andorra o de Cataluña, el requisito general es la seguridad del tratamiento (RGPD, artículo 32; Llei 29/2021, artículo 35). La Directiva (UE) 2022/2555 (NIS2) añade, para las entidades incluidas, el artículo 21.2.c: continuidad de las actividades, con gestión de copias de seguridad y recuperación en caso de catástrofe. En una pyme el efecto suele llegar por contrato, cuando un cliente obligado pide evidencias a su proveedor. Esto no sustituye al asesoramiento jurídico.
Dónde tenemos interés, y dónde no
Lo decimos claro: en BDR Group ofrecemos backup en la nube y continuidad dentro de los servicios cloud gestionados de la mano de Andorra Cloud. Según la ficha del servicio, la estrategia de copias se define a medida (frecuencia, conservación y capacidad), las copias se programan y se supervisa su ejecución, y hay soporte para la recuperación según el alcance acordado. Este artículo no afirma nada sobre la inmutabilidad, la retención o la réplica de nuestras copias: son puntos que se concretan en la propuesta y que, con nosotros o con cualquier otro proveedor, conviene pedir por escrito.
Qué hacer ahora
- Haz una lista de los sistemas y los datos que no se pueden perder, también los de servicios SaaS, y apunta el RPO y el RTO que la empresa puede aceptar para cada uno.
- Comprueba dónde están las copias actuales: cuántas, en qué soportes, cuál está fuera de la empresa y con qué cuenta se administran.
- Identifica qué copia no puede tocar un atacante con las credenciales de administración: una fuera de línea o una con bloqueo que no pueda quitar la misma cuenta.
- Programa una prueba de restauración de un sistema real, en un entorno separado y con el tiempo medido, y guarda el resultado.
- Pregunta al proveedor de cada servicio SaaS qué cubre y qué no, y decide si hace falta una copia independiente.
Preguntas frecuentes
¿Una carpeta sincronizada con la nube vale como copia de seguridad?
No, por sí sola. La sincronización replica también los cambios y los borrados, y un archivo cifrado por ransomware puede sobrescribir la versión buena, como advierte CISA. Una copia conserva versiones anteriores y no depende del mismo acceso que los datos.
¿Una copia inmutable me protege del ransomware?
Protege la copia de ser alterada o borrada durante el plazo de bloqueo, pero no garantiza que los datos de dentro sean buenos. Hay que conservar versiones anteriores, probar la restauración y controlar quién puede quitar el bloqueo.
¿Cada cuánto hay que probar las copias?
Las fuentes oficiales piden una periodicidad fijada y pruebas regulares, sin dar una cifra. Nosotros recomendamos una restauración completa al año y comprobaciones más frecuentes en los sistemas críticos.
¿Microsoft 365 ya hace copias de mis datos?
Microsoft protege la plataforma de fallos de infraestructura y ofrece herramientas para recuperar elementos borrados, pero su documentación atribuye los datos al cliente. Si quieres una versión independiente, por ejemplo ante una cuenta comprometida, tienes que plantearlo aparte.
Fuentes
- INCIBE. Copias de seguridad: una guía de aproximación para el empresario (edición 2018, apartados 4, 5.1 y 5.5). Consulta: 25/10/2026. https://www.incibe.es/sites/default/files/contenidos/guias/guia-copias-de-seguridad.pdf
- ENISA. Threat Landscape for Ransomware Attacks (en inglés). Julio de 2022. Consulta: 25/10/2026. https://www.enisa.europa.eu/sites/default/files/publications/ENISA%20Threat%20Landscape%20for%20Ransomware%20Attacks.pdf
- CISA. #StopRansomware Guide (en inglés). Octubre de 2023. Consulta: 25/10/2026. https://www.cisa.gov/sites/default/files/2025-03/StopRansomware-Guide%20508.pdf
- CISA. #StopRansomware: SafePay Ransomware, aviso AA26-293A (en inglés). 20/10/2026. Consulta: 25/10/2026. https://www.cisa.gov/news-events/cybersecurity-advisories/aa26-293a
- CCN-CERT. BP/21 Gestión de incidentes de ransomware. Abril de 2021, apartado 3.5.4. Consulta: 25/10/2026. https://angeles.ccn-cert.cni.es/index.php/es/docman/documentos-publicos/informes-de-buenas-practicas/321-ccn-cert-bp-21-gestion-de-incidentes-de-ransomware/file
- NIST. SP 800-209, Security Guidelines for Storage Infrastructure (en inglés). Octubre de 2020. Consulta: 25/10/2026. https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-209.pdf
- NIST. SP 800-34 Rev. 1, Contingency Planning Guide for Federal Information Systems (en inglés). Mayo de 2010. Consulta: 25/10/2026. https://nvlpubs.nist.gov/nistpubs/legacy/sp/nistspecialpublication800-34r1.pdf
- Parlamento Europeo y Consejo. Reglamento (UE) 2016/679 (RGPD), artículo 32. DOUE L 119, de 4/5/2016. Consulta: 25/10/2026. https://www.boe.es/buscar/doc.php?id=DOUE-L-2016-80807
- Consell General de Andorra. Llei 29/2021, de 28 de octubre, qualificada de protecció de dades personals (en catalán), artículo 35. BOPA núm. 119, de 17/11/2021. Consulta: 25/10/2026. https://www.apda.ad/assets/pdf/CGL20211115_08_58_32.pdf
- Parlamento Europeo y Consejo. Directiva (UE) 2022/2555 (NIS2), artículo 21. DOUE L 333, de 27/12/2022. Consulta: 25/10/2026. https://www.boe.es/buscar/doc.php?id=DOUE-L-2022-81963
- Microsoft. Shared responsibility in the cloud (Microsoft Learn, en inglés, actualizado el 24/8/2026). Consulta: 25/10/2026. https://learn.microsoft.com/en-us/azure/security/fundamentals/shared-responsibility
- Microsoft. Data Resiliency in Microsoft 365 (Microsoft Learn, en inglés, actualizado el 27/1/2026). Consulta: 25/10/2026. https://learn.microsoft.com/en-us/compliance/assurance/assurance-data-resiliency-overview
¿Quieres revisar tus copias de seguridad?
Si quieres que revisemos cómo proteges y cómo recuperas los datos de la empresa, empieza por la ficha del servicio: Cloud empresarial gestionado en Andorra. El detalle del backup está en Andorra Cloud.