Una còpia de seguretat serveix si es pot restaurar, en un temps acceptable i amb les dades que l’empresa necessita. La regla 3-2-1 (tres còpies, dos suports, una fora de l’empresa) és el mínim. Contra el ransomware cal afegir una còpia immutable o aïllada, i sobretot provar la restauració de manera periòdica.
Què diu la regla 3-2-1 i fins on arriba
La regla 3-2-1 demana tres còpies de cada fitxer important (l’original i dues còpies de seguretat), en dos tipus de suport diferents i amb una còpia fora de l’empresa. Així la descriu la guia de còpies de seguretat de l’INCIBE (edició del 2018), que posa el núvol com a exemple de còpia externa, i així la recomana l’ENISA en el seu informe sobre ransomware (juliol del 2022).
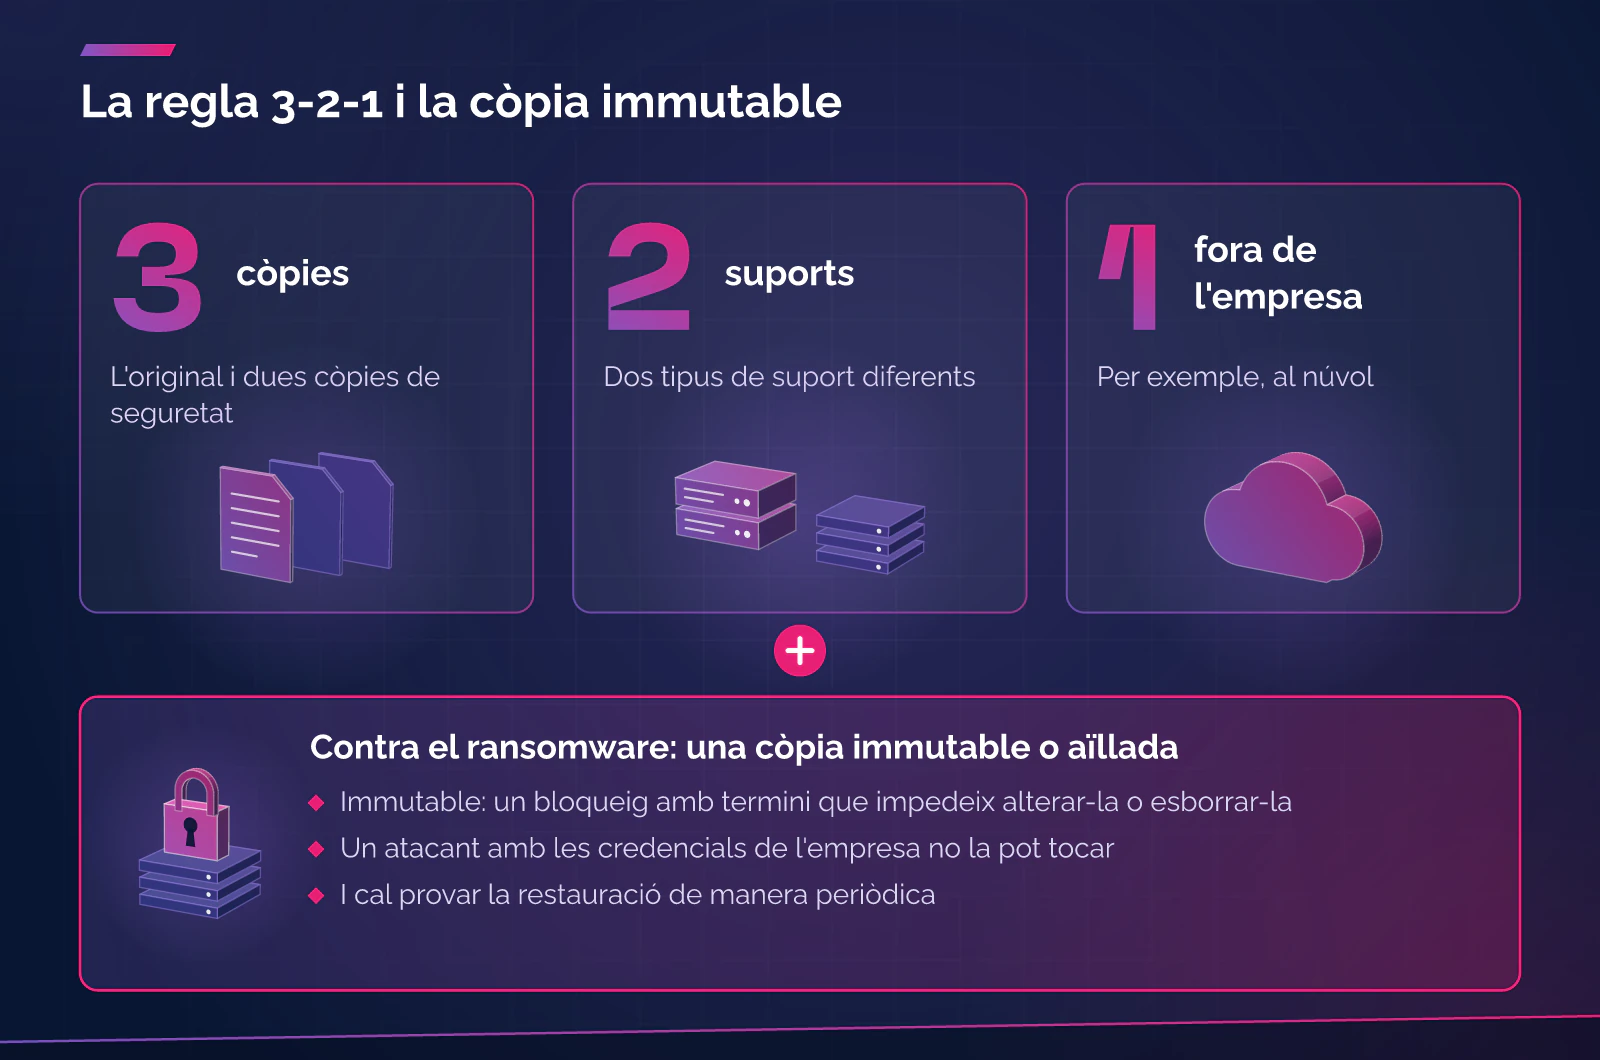
Cobreix bé els riscos físics: un disc que falla, un robatori, un incendi. No cobreix, per si sola, el cas que més preocupa avui. La CISA, l’agència nord-americana de ciberseguretat, explica a la guia #StopRansomware (octubre del 2023) que la majoria dels atacants busquen les còpies accessibles per esborrar-les o xifrar-les, que recullen credencials de l’entorn per arribar als sistemes de còpia i que aprofiten el programari de còpies sense actualitzar. Una còpia a la mateixa xarxa i amb les mateixes credencials d’administració que els servidors només compta com a còpia mentre ningú no entri a la xarxa.
La mateixa guia avisa d’un cas que es passa per alt: si un atacant xifra els fitxers locals, els xifrats es sincronitzen al núvol i poden sobreescriure dades que eren bones. Sincronitzar no és fer una còpia.
Què és la variant 3-2-1-1-0
La variant 3-2-1-1-0 afegeix una còpia immutable o fora de línia (el segon 1) i zero errors en les verificacions de recuperació (el 0). La difonen sobretot fabricants de programari de còpies, i no apareix amb aquest nom a les guies de l’INCIBE, el CCN-CERT, l’ENISA ni la CISA que hem consultat. El contingut, en canvi, hi és: l’avís de la CISA sobre el ransomware SafePay (20 d’octubre de 2026) demana còpies fora de línia, dades de còpia xifrades i immutables, i proves regulars de còpia i restauració.
Ens quedem amb la idea i no amb la xifra: ha d’haver-hi una còpia que un atacant amb les credencials de l’empresa no pugui tocar, i s’ha de demostrar de tant en tant que es pot restaurar.
Què vol dir que una còpia sigui immutable (i què no)
La publicació SP 800-209 del NIST (octubre del 2020) defineix la immutabilitat com la capacitat de bloquejar les dades un cop creades perquè no es puguin alterar ni esborrar. A la pràctica és un bloqueig amb termini. Convé preguntar quatre coses abans de donar-la per bona:
- Qui pot treure el bloqueig? Si ho pot fer el mateix compte d’administració que un atacant pot haver robat, la immutabilitat és només aparent.
- Quant dura? Passat el termini, la còpia es pot esborrar, i un incident no sempre es descobreix el mateix dia.
- Què hi ha dins? Una còpia immutable de dades ja xifrades és immutable i inservible. Per això el CCN-CERT (BP/21, abril del 2021) recomana espai per conservar més d’una còpia del mateix actiu, de manera que n’hi hagi una d’anterior sense xifrar.
- Depèn del mateix accés? Una còpia immutable a la mateixa consola i al mateix compte que les dades originals continua exposada a un robatori de credencials.
Aïllament: la còpia que l’atacant no veu
El CCN-CERT recomana aïllar els servidors o cabines de còpia de la resta de la xarxa, perquè el programari maliciós no hi pugui saltar des d’un equip infectat, i fer periòdicament (el seu exemple és mensual) una còpia físicament aïllada i desconnectada de la xarxa. Per a una pime, això es tradueix en mesures modestes:
- Un compte d’administració de les còpies diferent del dels servidors, amb verificació en dos passos.
- Una consola de còpies que no sigui accessible des de qualsevol equip.
- El programari de còpies al dia.
- Alguna còpia que no estigui connectada de manera permanent: un disc o una cinta que es desconnecta, o un servei amb bloqueig de retenció.
RPO i RTO: quant pots perdre i quant pots esperar
El NIST (SP 800-34 rev. 1, maig del 2010) defineix l’RTO com el temps màxim que un recurs pot estar indisponible abans que l’impacte sigui inacceptable, i l’RPO com el punt en el temps al qual es poden recuperar les dades donada la còpia més recent. En paraules planes: l’RPO és quanta feina pots permetre’t perdre i l’RTO és quant temps pots estar aturat.
Es mesuren per sistema, no per empresa. Una botiga d’Andorra que fa còpia cada nit i perd el servidor a les sis de la tarda ha perdut un dia de vendes registrades; si no es pot reconstruir, l’RPO real és de 24 hores. Un despatx de Girona pot tolerar mig dia sense servidor d’arxius, però no que li falti l’expedient d’un client amb un termini obert. La freqüència de les còpies depèn de l’RPO, i el mètode de restauració (màquina sencera, fitxer o base de dades) depèn de l’RTO.
Proves de restauració: la manera de saber-ho
L’INCIBE ho diu sense ambigüitat: si no es prova que les còpies es poden restaurar, no hi ha garantia que la informació es pugui recuperar, i cal programar proves periòdiques. La CISA demana provar de manera regular la disponibilitat i la integritat de les còpies. Hi ha també un fonament legal: l’article 32.1 del RGPD i l’article 35.1 de la Llei 29/2021 d’Andorra esmenten la capacitat de restaurar ràpidament l’accés a les dades personals després d’un incident i un procés de verificació regular de les mesures.
Una prova útil:
- Es fa en un entorn separat, no sobre el sistema en producció.
- Restaura un cas real, com un servidor sencer o la base de dades de l’ERP, no només un fitxer.
- Mesura el temps complet fins que l’aplicació funciona i el compara amb l’RTO.
- Comprova que les dades són bones: obrir l’aplicació, fer una consulta, generar una factura de prova.
- La fa algú que no és l’administrador habitual, amb el procediment escrit, que l’INCIBE recomana pensant en les absències del personal.
- Deixa un registre del que ha fallat i una correcció amb responsable.
Cap font consultada fixa una freqüència única. El nostre criteri és una restauració completa a l’any com a mínim i comprovacions parcials més sovint en els sistemes dels quals depèn la facturació.
Còpies de serveis SaaS: Microsoft 365 i similars
La documentació de Microsoft sobre responsabilitat compartida (actualitzada el 24 d’agost de 2026) deixa les dades del client a càrrec del client en tots els models, també en SaaS, on inclou Microsoft 365. El seu document de resiliència explica que la plataforma està dissenyada contra fallades d’infraestructura i que, com que la major part de les pèrdues vénen d’accions dels clients, els permet recuperar per compte propi els elements esborrats per error.
Això protegeix de l’error d’un usuari, però deixa fora altres escenaris. La paperera i la retenció viuen al mateix inquilí i sota el mateix compte que les dades: si un compte d’administració es compromet, es perden alhora les dades i el seu mecanisme de recuperació. Una còpia independent és, doncs, una decisió de l’empresa, no una funció que se suposi inclosa. A l’inventari convé comptar correu, OneDrive i SharePoint, Teams, l’ERP o el CRM contractats com a servei i els registres DNS del domini.
Què demana la normativa
Per a una pime d’Andorra o de Catalunya, el requisit general és la seguretat del tractament (RGPD, article 32; Llei 29/2021, article 35). La Directiva (UE) 2022/2555 (NIS2) hi afegeix, per a les entitats incloses, l’article 21.2.c: continuïtat de les activitats, amb gestió de còpies i recuperació en cas de catàstrofe. A una pime l’efecte sol arribar per contracte, quan un client obligat demana evidències al proveïdor. Això no substitueix l’assessorament jurídic.
On tenim interès, i on no
Ho diem clar: a BDR Group oferim backup al núvol i continuïtat dins dels serveis cloud gestionats de la mà d’Andorra Cloud. Segons la fitxa del servei, l’estratègia de còpies es defineix a mida (freqüència, conservació i capacitat), les còpies es programen i se’n supervisa l’execució, i hi ha suport per a la recuperació segons l’abast acordat. Aquest article no afirma res sobre la immutabilitat, la retenció o la rèplica de les nostres còpies: són punts que es concreten a la proposta i que, amb nosaltres o amb qualsevol altre proveïdor, convé demanar per escrit.
Què fer ara
- Llista els sistemes i les dades que no es poden perdre, també els de serveis SaaS, i apunta l’RPO i l’RTO que l’empresa pot acceptar per a cadascun.
- Comprova on són les còpies actuals: quantes, en quins suports, quina és fora de l’empresa i amb quin compte s’administren.
- Identifica quina còpia no pot tocar un atacant amb les credencials d’administració: una de fora de línia o una amb bloqueig que no pugui treure el mateix compte.
- Programa una prova de restauració d’un sistema real, en un entorn separat i amb el temps mesurat, i guarda’n el resultat.
- Pregunta al proveïdor de cada servei SaaS què cobreix i què no, i decideix si cal una còpia independent.
Preguntes freqüents
Una carpeta sincronitzada al núvol val com a còpia de seguretat?
No, per si sola. La sincronització replica també els canvis i els esborrats, i un fitxer xifrat per ransomware pot sobreescriure la versió bona, com adverteix la CISA. Una còpia conserva versions anteriors i no depèn del mateix accés que les dades.
Una còpia immutable em protegeix del ransomware?
Protegeix la còpia de ser alterada o esborrada durant el termini de bloqueig, però no garanteix que les dades de dins siguin bones. Cal conservar versions anteriors, provar la restauració i controlar qui pot treure el bloqueig.
Cada quant s’han de provar les còpies?
Les fonts oficials demanen una periodicitat fixada i proves regulars, sense donar una xifra. Nosaltres recomanem una restauració completa a l’any i comprovacions més freqüents en els sistemes crítics.
Microsoft 365 ja fa còpies de les meves dades?
Microsoft protegeix la plataforma de fallades d’infraestructura i ofereix eines per recuperar elements esborrats, però la seva documentació atribueix les dades al client. Si en vols una versió independent, per exemple davant d’un compte compromès, l’has de plantejar a part.
Fonts
- INCIBE. Copias de seguridad: una guía de aproximación para el empresario (edició 2018, apartats 4, 5.1 i 5.5). Consulta: 25/10/2026. https://www.incibe.es/sites/default/files/contenidos/guias/guia-copias-de-seguridad.pdf
- ENISA. Threat Landscape for Ransomware Attacks. Juliol del 2022. Consulta: 25/10/2026. https://www.enisa.europa.eu/sites/default/files/publications/ENISA%20Threat%20Landscape%20for%20Ransomware%20Attacks.pdf
- CISA. #StopRansomware Guide. Octubre del 2023. Consulta: 25/10/2026. https://www.cisa.gov/sites/default/files/2025-03/StopRansomware-Guide%20508.pdf
- CISA. #StopRansomware: SafePay Ransomware (avís AA26-293A). 20/10/2026. Consulta: 25/10/2026. https://www.cisa.gov/news-events/cybersecurity-advisories/aa26-293a
- CCN-CERT. BP/21 Gestión de incidentes de ransomware. Abril del 2021, apartat 3.5.4. Consulta: 25/10/2026. https://angeles.ccn-cert.cni.es/index.php/es/docman/documentos-publicos/informes-de-buenas-practicas/321-ccn-cert-bp-21-gestion-de-incidentes-de-ransomware/file
- NIST. SP 800-209, Security Guidelines for Storage Infrastructure. Octubre del 2020. Consulta: 25/10/2026. https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-209.pdf
- NIST. SP 800-34 Rev. 1, Contingency Planning Guide for Federal Information Systems. Maig del 2010. Consulta: 25/10/2026. https://nvlpubs.nist.gov/nistpubs/legacy/sp/nistspecialpublication800-34r1.pdf
- Parlament Europeu i Consell. Reglament (UE) 2016/679 (RGPD), article 32. DOUE L 119, del 4/5/2016. Consulta: 25/10/2026. https://www.boe.es/buscar/doc.php?id=DOUE-L-2016-80807
- Consell General d’Andorra. Llei 29/2021, del 28 d’octubre, qualificada de protecció de dades personals, article 35. BOPA núm. 119, del 17/11/2021. Consulta: 25/10/2026. https://www.apda.ad/assets/pdf/CGL20211115_08_58_32.pdf
- Parlament Europeu i Consell. Directiva (UE) 2022/2555 (NIS2), article 21. DOUE L 333, del 27/12/2022. Consulta: 25/10/2026. https://www.boe.es/buscar/doc.php?id=DOUE-L-2022-81963
- Microsoft. Shared responsibility in the cloud (Microsoft Learn, actualitzat el 24/8/2026). Consulta: 25/10/2026. https://learn.microsoft.com/en-us/azure/security/fundamentals/shared-responsibility
- Microsoft. Data Resiliency in Microsoft 365 (Microsoft Learn, actualitzat el 27/1/2026). Consulta: 25/10/2026. https://learn.microsoft.com/en-us/compliance/assurance/assurance-data-resiliency-overview
Vols revisar les teves còpies de seguretat?
Si vols que revisem com protegeixes i com recuperes les dades de l’empresa, comença per la fitxa del servei: Cloud empresarial gestionat a Andorra. El detall del backup és a Andorra Cloud.