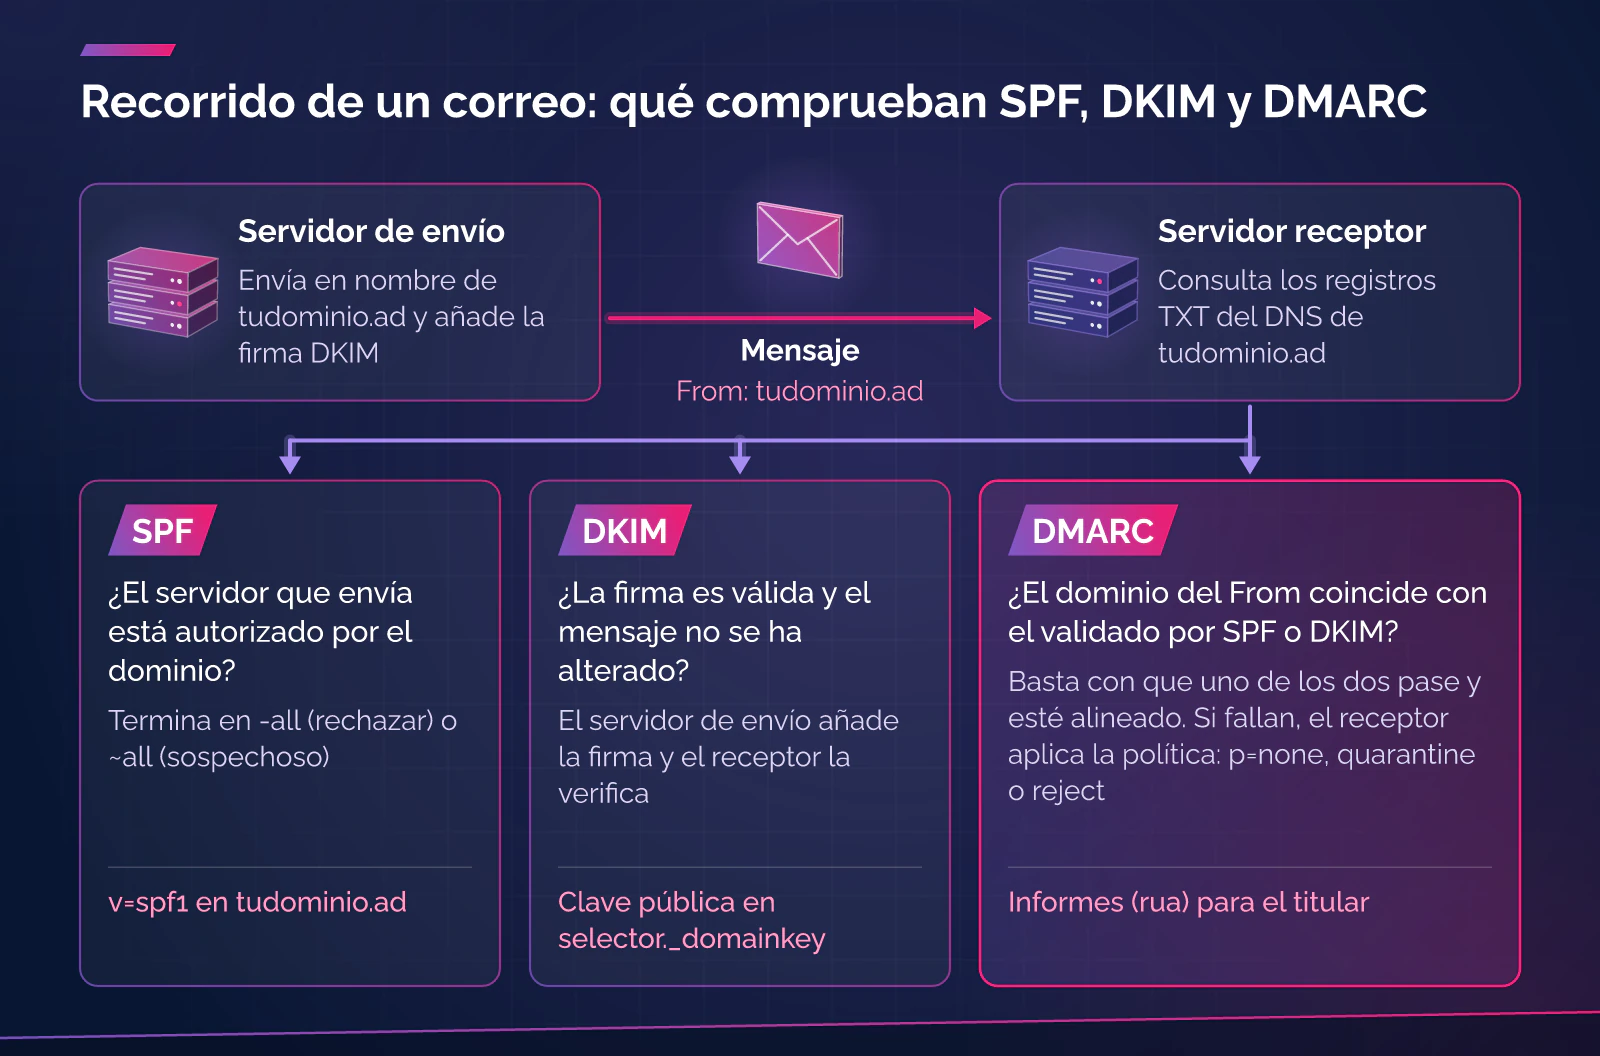
SPF indica qué servidores pueden enviar correo en nombre de tu dominio, DKIM firma cada mensaje para poder comprobar que no se ha alterado, y DMARC dice al receptor qué hacer si fallan las dos comprobaciones y te envía informes. Google, Yahoo y Microsoft los exigen a quien envía correo masivo; conviene tenerlos en cualquier dominio de empresa.
Qué hace cada registro
Los tres son registros TXT del DNS del dominio (ejemplo: tudominio.ad).
| Registro | Dónde se publica | Qué dice | Estándar |
|---|---|---|---|
| SPF | En tudominio.ad, empezando por v=spf1 | Lista los servidores y servicios autorizados a enviar y termina con -all (rechazar) o ~all (sospechoso) | RFC 7208 (2014) |
| DKIM | En selector._domainkey.tudominio.ad | Publica la clave pública con la que el receptor verifica la firma que añade el servidor de envío | RFC 6376 (2011) |
| DMARC | En _dmarc.tudominio.ad | Fija la política (p=none, quarantine o reject) y la dirección de los informes (rua) | RFC 9989 (mayo de 2026) |
Un dominio solo puede tener un registro SPF, y si el receptor encuentra más de uno el resultado es un error permanente (RFC 7208, apartados 3.2 y 4.5). Y la evaluación tiene un máximo de 10 mecanismos que hacen consultas DNS; si se supera, vuelve a ser un error permanente (apartado 4.6.4).
DMARC compara el dominio que se ve en la dirección del remitente (el "From") con el dominio validado por SPF o por DKIM: basta con que uno de los dos pase y esté alineado. La RFC 9989 (mayo de 2026) sustituye a la RFC 7489.
Cómo comprobarlo
- Mira el DNS. Con
dig +short TXT tudominio.ad,dig +short TXT _dmarc.tudominio.adydig +short TXT selector._domainkey.tudominio.adverás qué hay publicado. El selector aparece en la cabecera de la firma (s=). - Envíate un mensaje a una cuenta externa y abre sus cabeceras originales. La línea
Authentication-Results(RFC 8601) debe mostrarspf=pass,dkim=passydmarc=pass. - Repítelo con cada herramienta que envía con tu dominio: el correo de la oficina, el boletín, el CRM, el ERP, la facturación o los formularios de la web.
Qué exigen Google, Yahoo y Microsoft
| Proveedor | Desde | A quién se aplica | Requisitos |
|---|---|---|---|
| Google (Gmail) | 1 de febrero de 2024 | A todos los remitentes, y con más exigencia a quienes envían cerca de 5.000 mensajes al día o más a cuentas personales de Gmail | Todos: SPF o DKIM, TLS, PTR válido, tasa de spam por debajo del 0,3 %. Masivos: SPF, DKIM y DMARC (al menos p=none) alineado, y baja con un clic en los mensajes de marketing |
| Yahoo | Febrero de 2024 | A los remitentes masivos (la página no fija el volumen) | SPF y DKIM, DMARC al menos p=none y alineado, cabecera de baja (recomendada con un clic, RFC 8058) y tasa de quejas por debajo del 0,3 % |
| Microsoft (Outlook.com, Hotmail, Live) | Anunciado el 2 de abril de 2025; aplicación desde el 5 de mayo de 2025 | Dominios que envían 5.000 mensajes o más al día a direcciones de consumo de Microsoft | SPF y DKIM deben pasar, y DMARC al menos p=none con alineación de uno de los dos |
Google informa de que desde noviembre de 2025 refuerza la aplicación con rechazos temporales y permanentes, y de que un remitente que ha cumplido el criterio una vez se considera masivo para siempre. Microsoft decidió rechazar los mensajes que no cumplen, con el error 550 5.7.515.
Una pyme rara vez envía 5.000 mensajes al día a Gmail, pero un boletín o una campaña de CRM puede alcanzarlo, y Google pide SPF o DKIM a todos los remitentes. Según Google, los mensajes del mismo dominio primario se suman.
Errores típicos
| Error | Efecto | Solución |
|---|---|---|
| Dos registros SPF en el mismo dominio | El SPF da error permanente | Fusionarlos en uno solo |
Más de 10 consultas DNS en el SPF (demasiados include) | Error permanente | Quitar servicios que ya no se usan |
| Una herramienta envía con tu dominio y no consta en el SPF ni firma con DKIM | Sus mensajes fallan o van a spam | Añadirla al inventario de remitentes y configurarla |
| DKIM activado en la herramienta, pero el registro TXT no se ha publicado | No hay clave para verificar la firma | Publicar el registro con el selector correcto |
| La herramienta firma con su dominio y no con el tuyo | DKIM pasa pero DMARC no se alinea | Configurar la firma con tu dominio |
+all o ?all en el SPF | Autoriza a todos o no dice nada | Terminar en -all o ~all |
DMARC en p=reject sin haber mirado los informes | Se pierde correo legítimo | Seguir la política progresiva |
rua apunta a un buzón que nadie lee | No se ve quién usa el dominio | Dirigir los informes a un buzón o servicio que los procese |
Política DMARC progresiva
La RFC 9989 describe el camino: con SPF, DKIM y un buzón de informes en marcha, se publica DMARC en p=none con rua; se analizan los informes para descubrir remitentes olvidados; se corrigen los que no pasan o no se alinean; y solo entonces se decide pasar a una política de aplicación, quarantine primero y reject después. Según la misma norma, pueden pasar muchos meses antes de tener la seguridad de que todo el correo legítimo se autentica.
La RFC 9989 retira la etiqueta pct y añade t=y o t=n para indicar prueba; comprueba qué admite tu proveedor antes de cambiar nada.
Andorra y Cataluña
Un despacho o una tienda suele tener dos remitentes con el mismo dominio: el correo del equipo y una herramienta de facturas o boletines.
Hosting Andorra es una de nuestras marcas y por tanto tenemos interés. Según su web, consultada el 25 de octubre de 2026, el DNS de los dominios que se tienen allí se edita desde el área de cliente con registros A, AAAA, CNAME, MX, TXT, SRV, NS y CAA, ofrece correo profesional y, si abres un tique, ayudan a configurar el correo. El diagnóstico gratuito de ciberseguridad de TutumSec revisa, según la ficha, la configuración del correo del dominio.
Qué hacer ahora
- Haz una lista de lo que envía correo con tu dominio.
- Publica un único SPF que los cubra y termine en
-allo~all. - Activa DKIM en cada remitente y comprueba que el registro está en el DNS.
- Publica DMARC en
p=nonecon una direcciónruaque alguien o algún servicio lea. - Revisa los informes durante unas semanas, corrige y, cuando todo pase, sube a
quarantiney después areject.
Preguntas frecuentes
¿Necesito DMARC si envío poco correo?
Las reglas de Google, Yahoo y Microsoft lo exigen a los remitentes masivos, pero lo recomendamos en cualquier dominio: en p=none no afecta a la entrega y te deja ver quién usa el dominio.
¿DMARC evita que me suplanten?
Solo con una política de aplicación (quarantine o reject), y solo para tu dominio exacto. No detiene dominios parecidos que registre un tercero.
¿Qué pasa con los mensajes reenviados?
El reenvío puede romper el SPF porque el servidor que reenvía no está autorizado, mientras que la firma DKIM suele conservarse si el mensaje no se modifica (RFC 7208, apéndice D; RFC 6376).
Fuentes
- IETF. RFC 7208, Sender Policy Framework (SPF) (en inglés). Abril de 2014. Consulta: 25/10/2026. https://www.rfc-editor.org/rfc/rfc7208
- IETF. RFC 6376, DomainKeys Identified Mail (DKIM) Signatures (en inglés). Septiembre de 2011. Consulta: 25/10/2026. https://www.rfc-editor.org/rfc/rfc6376
- IETF. RFC 9989, Domain-based Message Authentication, Reporting, and Conformance (DMARC) (en inglés). Mayo de 2026. Consulta: 25/10/2026. https://www.rfc-editor.org/rfc/rfc9989
- IETF. RFC 8601, Message Header Field for Indicating Message Authentication Status (en inglés). Mayo de 2019. Consulta: 25/10/2026. https://www.rfc-editor.org/rfc/rfc8601
- Google. Requisitos para los remitentes de correo (Email sender guidelines) y preguntas frecuentes (en inglés). Consulta: 25/10/2026. https://support.google.com/a/answer/81126 y https://support.google.com/a/answer/14229414
- Yahoo. Sender Hub, best practices (en inglés). Consulta: 25/10/2026. https://senders.yahooinc.com/best-practices/
- Microsoft. Strengthening Email Ecosystem: Outlook’s New Requirements for High-Volume Senders (Microsoft Tech Community, 2/4/2025, con actualización del 29 de abril; en inglés). Consulta: 25/10/2026. https://techcommunity.microsoft.com/blog/microsoftdefenderforoffice365blog/strengthening-email-ecosystem-outlook%E2%80%99s-new-requirements-for-high%E2%80%90volume-senders/4399730
- Microsoft. Fix NDR error "550 5.7.515" in Outlook.com (soporte de Microsoft, en inglés). Consulta: 25/10/2026. https://support.microsoft.com/en-us/outlook/fix-ndr-error-550-5-7-515-in-outlook-com
- Hosting Andorra. Gestión DNS y Correo profesional. Consulta: 25/10/2026. https://www.hostingandorra.com/dns.php y https://www.hostingandorra.com/correu.php
¿Quieres revisar el correo de tu dominio?
Si quieres una primera revisión de la configuración del correo y del DNS de tu dominio, empieza por la ficha del servicio: Ciberseguridad para empresas. El correo profesional y la gestión DNS están en Hosting Andorra.