Les 24 premières heures d’une attaque par rançongiciel (ransomware) se traitent dans cet ordre : isoler du réseau les machines touchées, conserver les preuves, ne pas payer sans conseil, prévenir les autorités et, s’il y a des données à caractère personnel, notifier sous 72 heures, et ne restaurer qu’à partir de sauvegardes vérifiées. L’INCIBE, le CCN-CERT et le NIST s’accordent sur l’essentiel ; aucun ne fixe d’heures précises.
Précisons où nous avons un intérêt : BDR Group propose de la cybersécurité avec TutumSec, qui comprend la réponse à incident (DFIR). Les consignes de cet article viennent d’organismes publics et valent avec n’importe quel fournisseur. L’ordre par heures est le nôtre.
Le plan en un tableau
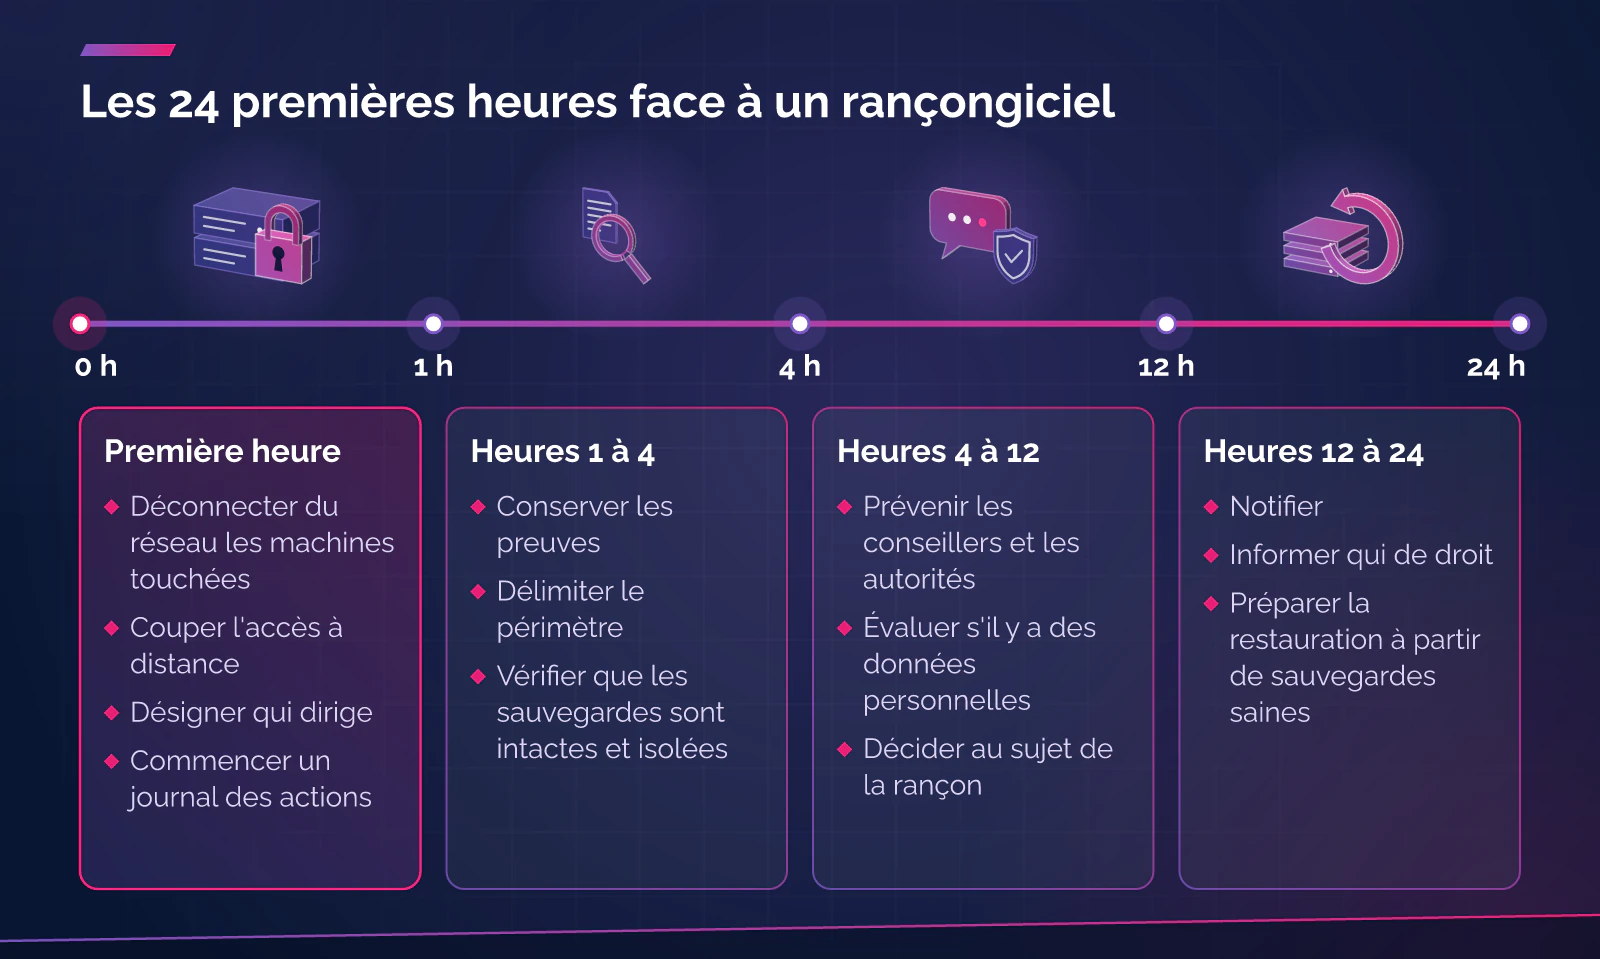
| Moment | Ce qui se fait |
|---|---|
| Première heure | Déconnecter du réseau les machines touchées, couper l’accès à distance, désigner qui dirige et commencer un journal des actions |
| Heures 1 à 4 | Conserver les preuves, délimiter le périmètre, vérifier que les sauvegardes sont intactes et isolées |
| Heures 4 à 12 | Prévenir les conseillers et les autorités, évaluer s’il y a des données à caractère personnel, décider au sujet de la rançon |
| Heures 12 à 24 | Notifier, informer qui de droit et préparer la restauration à partir de sauvegardes saines |
Première heure : isoler et confirmer ce qui se passe
L’INCIBE (l’institut national espagnol de cybersécurité) le résume en une étape : isolez la machine du réseau pour que l’attaque ne se propage pas, et méfiez-vous des disques, des lecteurs réseau et des services cloud qui y sont connectés. Le CCN-CERT (l’équipe de réponse aux urgences informatiques du Centre cryptologique national espagnol), dans son guide BP/21 (avril 2021), détaille l’ordre quand le chiffrement n’est pas encore terminé : déconnecter les lecteurs réseau (débrancher le câble ou désactiver le wifi), vérifier si le processus malveillant est toujours actif, en faire un vidage de mémoire s’il est identifié, l’arrêter et, s’il n’a pas pu être identifié, éteindre la machine manuellement et immédiatement. Si l’attaquant a un accès à distance, il faut le couper aussitôt. Éteindre efface la mémoire volatile, et c’est pourquoi le CCN-CERT demande de faire d’abord le vidage quand c’est possible.
En même temps : désignez une personne qui dirige la réponse, vérifiez que les serveurs de sauvegarde ne sont pas sur le réseau touché et ne formatez ni ne réinstallez rien pour l’instant. Le NIST (l’Institut national américain des normes et de la technologie) demande de consigner les faits découverts et les actions menées ; notez l’heure de chaque étape.
Conserver les preuves avant de nettoyer
La publication SP 800-61 Rev. 3 du NIST (avril 2025) demande de recueillir et de conserver les données et métadonnées de l’incident en préservant leur intégrité et leur origine, selon les procédures de conservation des preuves de l’organisation, et de tenir compte de la possibilité d’une procédure judiciaire. La chaîne de conservation formelle ne s’applique pas toujours, mais les données recueillies restent des preuves.
En pratique, conservez :
- La note de rançon d’origine, ou une capture d’écran.
- Deux petits fichiers chiffrés, sans données à caractère personnel : l’INCIBE demande des documents Word ou Excel de moins de 1 Mo, et le CCN-CERT en admet jusqu’à 2 Mo.
- Le courriel ou le fichier qui a déclenché l’attaque, s’il est connu.
- Les journaux des serveurs, du pare-feu et de l’antivirus.
L’INCIBE recommande de cloner le disque avant de le désinfecter : le clone permet de tester la récupération sans toucher à l’original, et s’il n’existe aucun outil de déchiffrement aujourd’hui, il y en aura peut-être un à l’avenir. Ces preuves servent aussi pour le dépôt de plainte et pour la notification.
Payer la rançon : ce que disent les autorités
Toutes les sources officielles que nous avons consultées déconseillent de payer. L’INCIBE dit "ne jamais payer", parce qu’il n’y a aucune garantie de récupérer les données, que le paiement peut attirer de nouvelles attaques ou une demande plus élevée et qu’il alimente le commerce des délinquants. Le CCN-CERT ajoute que payer ne garantit pas l’envoi de l’outil ou de la clé et ne fait que récompenser la campagne. L’ENISA (l’Agence de l’Union européenne pour la cybersécurité) rappelle qu’il n’y a aucune garantie que le chiffrement ait été bien fait ni que le paiement règle quoi que ce soit, et parle d’une recommandation constante de ne pas payer et de contacter les autorités. La Police andorrane (Policia d’Andorra) l’a dit dans ses communiqués de 2014 et de 2015 : elle déconseille totalement tout paiement.
À notre avis, la décision appartient à la direction, pas à la personne qui a la machine touchée devant elle, et elle doit être prise avec un conseil juridique et celui d’une équipe de réponse à incident avant d’ouvrir le moindre contact avec l’attaquant. Disposer de sauvegardes saines est ce qui allège la pression sur cette décision. L’ENISA range le vol de données parmi les actions des rançongiciels et signale que les attaquants peuvent aussi faire pression sur les clients et les partenaires de la victime : vérifiez s’il y a eu une fuite de données, car cela change ce qu’il faut notifier et communiquer.
Qui prévenir
| Qui | Quand et comment |
|---|---|
| APDA (Agence andorrane de protection des données) | S’il y a des données à caractère personnel : sans retard et, si possible, dans les 72 heures après en avoir pris connaissance, sauf s’il est improbable que la violation engendre un risque pour les droits et libertés des personnes (article 36 de la Llei 29/2021 andorrane sur la protection des données personnelles). Formulaire de l’APDA, avec notification partielle sous 72 heures et information complète dans un délai maximal de 30 jours |
| CSIRT-AD (l’équipe andorrane de réponse aux incidents de sécurité informatique) et ANC-AD (l’Agence nationale andorrane de cybersécurité) | Obligatoire pour les entités essentielles et importantes (Llei 22/2022, article 15). Toute entreprise peut demander conseil au moyen d’un formulaire de l’ANC-AD |
| Police andorrane (Policia d’Andorra) | Dépôt de plainte. Téléphone 110 ou 872000 et policia@policia.ad ; en 2014, elle signalait l’existence d’une Section des délits technologiques |
| AEPD (Agence espagnole de protection des données ; Espagne, Catalogne) | S’il y a des données à caractère personnel, article 33 du règlement général sur la protection des données (RGPD) : 72 heures, y compris les week-ends et les jours fériés. Notification initiale et modification avant 30 jours ouvrables (guide de l’AEPD) |
| INCIBE-CERT (Espagne) | Signaler l’incident avec la note de rançon et deux fichiers chiffrés. Ligne d’aide 017 : gratuite et confidentielle, tous les jours de 8 h à 23 h |
| Policía Nacional, Guardia Civil, Mossos d’Esquadra (la police catalane) | Dépôt de plainte, que l’INCIBE recommande pour enquêter sur l’origine du délit |
Quatre remarques. L’APDA précise qu’un rançongiciel qui chiffre des données est une violation de la disponibilité, et que les heures des week-ends et des jours fériés comptent. Si vous êtes sous-traitant, prévenez le responsable du traitement sans retard (article 36.2 de la Llei 29/2021 ; article 33, paragraphe 2, du RGPD). En Catalogne, une entreprise privée notifie à l’AEPD, car l’Autorité catalane de protection des données couvre le secteur public catalan et le secteur privé qui exerce des fonctions publiques. Et revoyez les polices d’assurance et les contrats avec les clients : ils peuvent fixer leurs propres délais.
L’article 15 de la Llei 22/2022 andorrane sur la sécurité des réseaux et des systèmes d’information prévoit une notification initiale au CSIRT-AD dans les 24 heures et, au paragraphe 1, une limite de 72 heures. Le 23 juin 2026, le Conseil des ministres a approuvé un projet de modification de cette loi qui, selon la note du Gouvernement, étend à toutes les entités l’obligation de notifier les incidents ; c’est un projet, pas une loi en vigueur, et nous n’en avons pas examiné le texte. Vérifiez le délai applicable.
Restaurer à partir de sauvegardes saines
L’INCIBE décrit l’ordre : isolez la machine, clonez le disque, désinfectez le clone en éliminant le logiciel malveillant et ses mécanismes de persistance (sinon les données pourraient être chiffrées de nouveau) et, soit essayez de récupérer les fichiers, soit restaurez. Pour la récupération, il recommande nomoreransom.org, un projet soutenu par Europol qui propose des outils de déchiffrement quand il en existe. Pour restaurer, utilisez un disque neuf ou formaté, une installation propre du système et la sauvegarde la plus récente antérieure à l’infection.
Le NIST ajoute trois vérifications : contrôler l’intégrité des sauvegardes avant de les utiliser, rechercher des indicateurs de compromission dans les actifs restaurés et corriger la cause de l’incident avant de revenir en production, et restaurer les services essentiels dans le bon ordre. Nous commencerions par l’authentification et le réseau, nous poursuivrions par les applications métier et nous garderions pour la fin ce qui peut attendre, en changeant les mots de passe et les clés avant de reconnecter.
Le CCN-CERT rappelle ce qui rend une sauvegarde utile : des sauvegardes incrémentales quotidiennes, un serveur de sauvegarde isolé du reste du réseau, de la place pour plus d’une copie du même actif (sinon la copie chiffrée pourrait remplacer la seule bonne) et, idéalement, une copie mensuelle déconnectée.
Communication : interne, clients et fournisseurs
Le NIST demande de coordonner qui doit savoir quoi et quand, de suivre des procédures écrites et de faire les notifications selon les lois et les contrats applicables, y compris aux autorités policières et aux régulateurs selon le plan. Si l’incident peut entraîner un risque élevé pour les personnes concernées, la Llei 29/2021 (article 37) et le RGPD (article 34) demandent de les en informer sans retard, dans un langage clair et sans jargon technique : ce qui s’est passé, un point de contact, les conséquences probables et les mesures prises. Ce n’est pas nécessaire si les données étaient inintelligibles grâce au chiffrement ou si le risque est déjà écarté.
Une seule personne parle au nom de l’entreprise, avec des messages courts et exacts. Si la messagerie de l’entreprise risque d’être compromise, utilisez un autre canal pour coordonner l’équipe.
Que faire maintenant
- Rédigez un plan d’une page avec les numéros de téléphone de la direction, de l’informatique, des fournisseurs, du conseiller juridique et de l’assurance, conservé en dehors des systèmes qui peuvent être chiffrés.
- Vérifiez les sauvegardes : isolées, avec des versions antérieures et avec une restauration testée.
- Décidez qui prend les décisions sur le paiement et sur les notifications.
- Ayez les contacts à portée de main : APDA, ANC-AD et Police andorrane, ou AEPD, INCIBE (017) et Mossos.
- Faites un exercice court avec la direction : que faisons-nous si demain tous les postes affichent une note de rançon ?
Questions fréquentes
Faut-il toujours notifier l’autorité de protection des données ?
Seulement s’il y a des données à caractère personnel et que la violation peut entraîner un risque pour les personnes. Si c’est improbable, il n’est pas nécessaire de notifier, mais la violation doit être documentée (article 36.5 de la Llei 29/2021 ; article 33, paragraphe 5, du RGPD).
Quand commencent à courir les 72 heures ?
À partir du moment où l’organisation a connaissance de la violation, et elles comprennent les week-ends et les jours fériés, selon l’AEPD et l’APDA. Si le délai n’est pas respecté, le retard doit être justifié.
Peut-on éteindre les serveurs touchés ?
Les déconnecter du réseau est l’étape sûre. Le CCN-CERT recommande de n’éteindre que si le processus malveillant ne peut pas être identifié, au prix de la perte de la mémoire volatile.
Existe-t-il des outils pour déchiffrer les fichiers ?
Parfois. L’INCIBE renvoie à nomoreransom.org, qui dispose d’une base de données de variantes et d’outils. S’il n’y a pas de solution, conservez le disque chiffré au cas où une solution apparaîtrait.
Sources
- INCIBE. Ayuda ransomware (empresas) (en espagnol). Sans date visible sur la page. Consulté le 25 octobre 2026. https://www.incibe.es/empresas/te-ayudamos/servicio-antiransomware
- INCIBE. Reporta tu incidente (empresas) (en espagnol). Consulté le 25 octobre 2026. https://www.incibe.es/empresas/te-ayudamos/reporta-tu-incidente
- INCIBE. El 017 se ocupa (en espagnol). Consulté le 25 octobre 2026. https://www.incibe.es/el-017-se-ocupa
- CCN-CERT. BP/21 Gestión de incidentes de ransomware (en espagnol). Avril 2021. Consulté le 25 octobre 2026. https://angeles.ccn-cert.cni.es/index.php/es/docman/documentos-publicos/informes-de-buenas-practicas/321-ccn-cert-bp-21-gestion-de-incidentes-de-ransomware/file
- ENISA. Threat Landscape for Ransomware Attacks (en anglais). Juillet 2022. Consulté le 25 octobre 2026. https://www.enisa.europa.eu/sites/default/files/publications/ENISA%20Threat%20Landscape%20for%20Ransomware%20Attacks.pdf
- NIST. SP 800-61 Rev. 3, Incident Response Recommendations and Considerations for Cybersecurity Risk Management: A CSF 2.0 Community Profile (en anglais). Avril 2025. Consulté le 25 octobre 2026. https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-61r3.pdf
- Conseil général d’Andorre. Llei 29/2021, del 28 d’octubre, qualificada de protecció de dades personals (loi qualifiée 29/2021 du 28 octobre sur la protection des données personnelles ; en catalan), articles 36 et 37. BOPA n° 119, du 17 novembre 2021. Consulté le 25 octobre 2026. https://www.apda.ad/assets/pdf/CGL20211115_08_58_32.pdf
- Agence andorrane de protection des données. Guia de notificacions de violacions de seguretat de dades personals (en catalan), version 1, du 31 mai 2023, et Formulari de notificació de violacions de seguretat (en catalan). Consulté le 25 octobre 2026. https://www.apda.ad/storage/guides/FMdUZM56FAdbxyKVz6hSEeFSjJQSJIUw4Zncrrdb.pdf et https://www.apda.ad/notificacions
- Agence andorrane de protection des données. Guia de protecció de dades per al sector immobiliari (en catalan), version 2, du 17 février 2025 (décompte des 72 heures). Consulté le 25 octobre 2026. https://www.apda.ad/storage/helps/s5aPq6hPrwF2GR5s5k5GEZC14vEihIL2GcChF3EM.pdf
- Conseil général d’Andorre. Llei 22/2022, del 9 de juny, de mesures per a la seguretat de les xarxes i dels sistemes d’informació (loi 22/2022 du 9 juin sur les mesures de sécurité des réseaux et des systèmes d’information ; en catalan), article 15. BOPA n° 76, du 22 juin 2022. Consulté le 25 octobre 2026. https://www.consellgeneral.ad/fitxers/documents/lleis-2022/llei-22-2022-del-9-de-juny-de-mesures-per-a-la-seguretat-de-les-xarxes-i-dels-sistemes-d2019informacio
- Gouvernement d’Andorre. Le Gouvernement renforce le cadre de cybersécurité pour l’adapter à l’évolution de l’environnement numérique (en catalan), du 23 juin 2026. Consulté le 25 octobre 2026. https://www.govern.ad/ca/w/el-govern-reforca-el-marc-de-ciberseguretat-per-adaptar-lo-a-l-evolucio-de-l-entorn-digital
- Agence nationale de cybersécurité d’Andorre. Notificació d’incidents et Registre i assessorament en cas d’incidents (en catalan). Consulté le 25 octobre 2026. https://www.anc.ad/serveis/notificacio-incidents/ et https://www.anc.ad/serveis/registre-i-assessorament-en-cas-dincidents/
- Police andorrane. Alerta de segrest i encriptació de dades informàtiques (23 octobre 2015) et Delictes tecnològics: segrest i encriptació d’informació (16 janvier 2014) (en catalan) ; page d’accueil avec les contacts. Consulté le 25 octobre 2026. https://www.policia.ad/ca/noticies/seguretat-a-internet/2015/10/23/1935/alerta-de-segrest-i-encriptacio-de-dades-informatiques/ et https://www.policia.ad/ca/
- Parlement européen et Conseil. Règlement (UE) 2016/679 (RGPD), articles 33 et 34. JO L 119, du 4 mai 2016. Consulté le 25 octobre 2026. https://eur-lex.europa.eu/legal-content/FR/TXT/?uri=CELEX:32016R0679
- Agencia Española de Protección de Datos. Guía para la notificación de brechas de datos personales (en espagnol), version de juin 2021. Consulté le 25 octobre 2026. https://www.aepd.es/guias/guia-brechas-seguridad.pdf
- Generalitat de Catalunya. Protection des données (champ de l’Autorité catalane de protection des données ; en anglais). Consulté le 25 octobre 2026. https://web.gencat.cat/en/generalitat/dades-indicadors/proteccio-dades
- BDR Group. Fiche du service Cybersécurité. Consulté le 25 octobre 2026. https://bdr.group/fr/services/cybersecurite/
Vous voulez un plan de réponse avant d’en avoir besoin ?
Si vous voulez préparer le plan ou revoir vos sauvegardes, commencez par la fiche du service : Cybersécurité pour les entreprises. La spécialité est celle de TutumSec.