Una migración a la nube no para la empresa si se hace por fases: inventario y dependencias, prioridades, pruebas en un entorno paralelo, un corte en una ventana pactada, un plan de vuelta atrás ensayado y seguimiento posterior. Las paradas largas suelen venir de una dependencia que nadie tenía anotada o de una vuelta atrás que no se había probado.
Declaramos el interés: BDR Group ofrece cloud gestionado con Andorra Cloud, con datacenter en Andorra, y la migración de datos y servicios forma parte del servicio. Las pautas que siguen proceden de marcos de migración publicados y valen con cualquier proveedor.
¿Qué fases tiene una migración a la nube?
Los marcos de migración de los grandes proveedores de cloud coinciden en el esquema, y los usamos solo para los conceptos. AWS lo describe en tres fases (evaluar, movilizar y migrar) y Microsoft en cinco pasos (planificar, preparar, ejecutar, optimizar y dar de baja el origen). Para una pyme lo traducimos así:
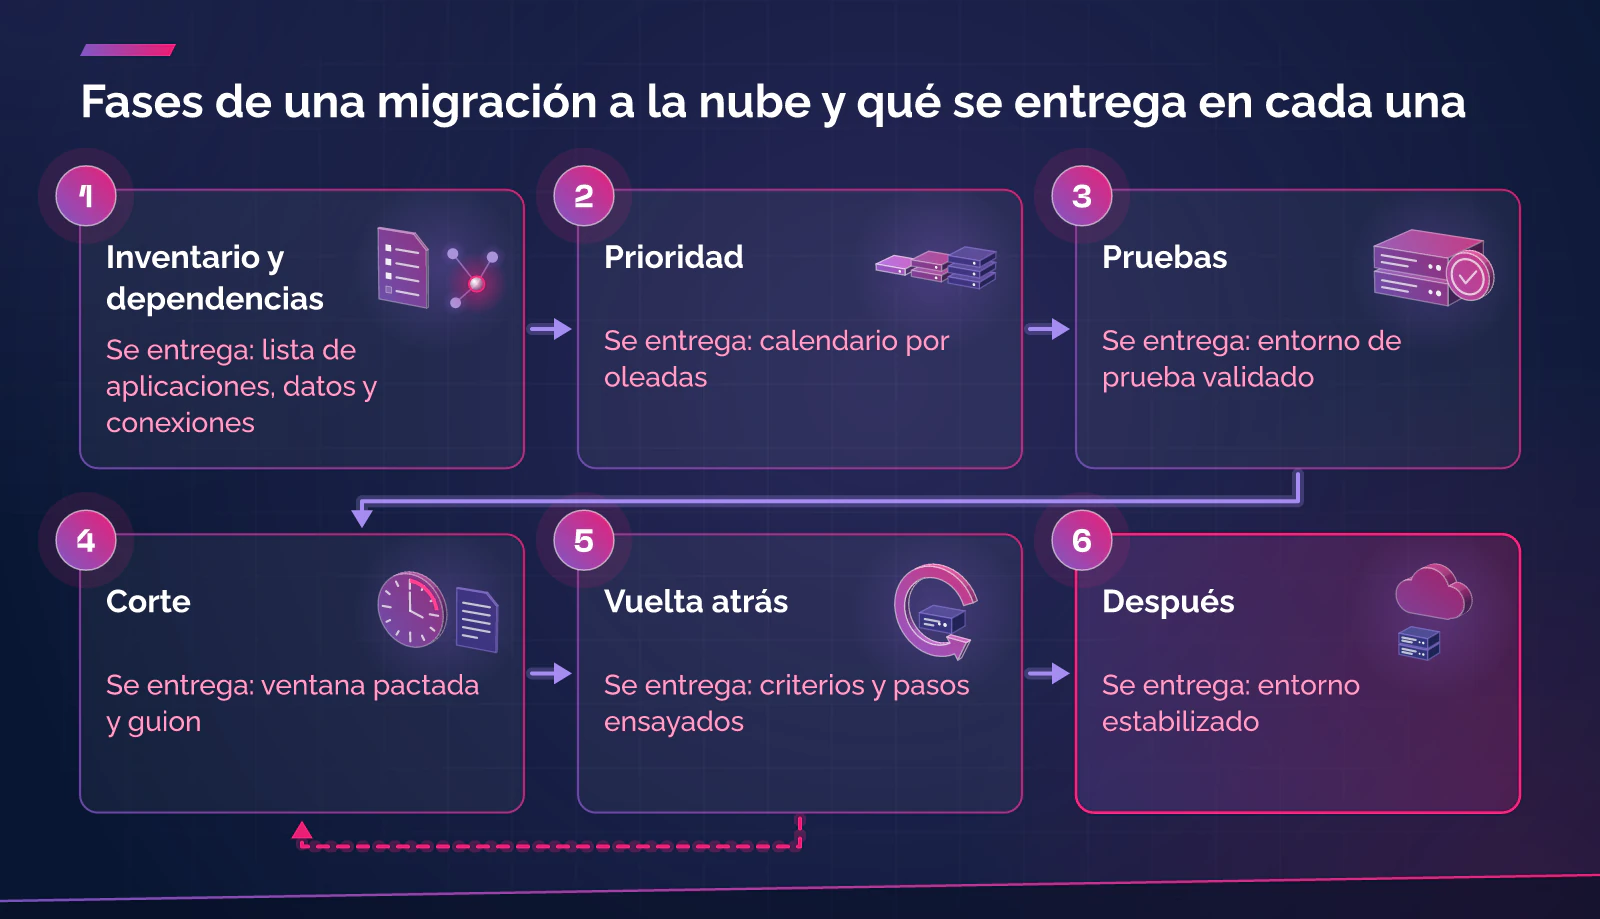
| Fase | Qué se decide | Qué se entrega |
|---|---|---|
| 1. Inventario y dependencias | Qué hay, qué depende de qué y qué datos son personales | Lista de aplicaciones, datos y conexiones |
| 2. Prioridad | En qué orden se mueve cada cosa | Calendario por oleadas |
| 3. Pruebas | Si todo funciona en el destino antes de tocar producción | Entorno de prueba validado |
| 4. Corte | Cuándo y cómo pasan los usuarios al sistema nuevo | Ventana pactada y guion |
| 5. Vuelta atrás | Cuándo se deshace el cambio y cómo | Criterios y pasos ensayados |
| 6. Después | Seguimiento, copias, costes y baja del origen | Entorno estabilizado |
Inventario y dependencias: qué hay que saber antes de tocar nada
El inventario es la parte menos vistosa y la que más cortes evita. Microsoft distingue tres tipos de dependencia: directas (necesitan comunicación inmediata y poca latencia), indirectas (interacciones ocasionales) y de negocio (relaciones organizativas). Recomienda agrupar las cargas que comparten base de datos, API, autenticación o red y moverlas juntas, también cuando hay duda sobre si una dependencia es crítica.
Qué conviene anotar:
- Servidores y aplicaciones, con el responsable de cada una y qué pasa si caen.
- Datos: volumen, ubicación y si incluyen datos personales.
- Conexiones: DNS, correo, certificados, VPN, integraciones con terceros y tareas programadas.
- Autenticación y cuentas de usuario.
- Copias actuales y quién sabe restaurarlas.
INCIBE recomienda además decidir antes qué datos pueden subir a la nube, con una política de clasificación de la información. Esa clasificación responde a la pregunta legal: dónde pueden estar los datos personales.
Prioridad: qué se mueve primero
La guía de Google Cloud para planificar oleadas propone ordenar las aplicaciones por valor y esfuerzo. La primera oleada debe ser de aplicaciones no críticas, con pocas dependencias, sin requisitos especiales de cumplimiento y que toleren una ventana de corte. Microsoft añade mover antes los entornos de desarrollo y pruebas, que sirven para ensayar el proceso, e incluir en cada oleada temprana una o dos cargas complejas para descubrir los problemas pronto.
Las fechas también cuentan. Microsoft aconseja evitar cierres financieros, lanzamientos de producto y temporadas altas. En Andorra y en Cataluña eso significa mirar el calendario propio: la temporada de esquí y la turística, las campañas de comercio y los cierres fiscales y contables. Un corte que en octubre es un contratiempo, en diciembre puede ser una pérdida de ventas.
Pruebas: datos, conexiones y restauración
Antes del corte, todo debe probarse en el destino con una copia real. Microsoft recomienda validar la integridad de los datos (contar filas es una comprobación rápida; para una validación más profunda, sumas de verificación y hash), probar la aplicación de punta a punta, con informes, integraciones y validación de las copias, y que los responsables de cada proceso confirmen que funciona. Conviene que lo pruebe quien trabaja con el sistema cada día: si no, lo probará el primer lunes.
La ventana de corte: con parada corta o casi sin parada
Microsoft describe dos métodos. La migración con parada es más simple, porque no exige sincronización en tiempo real, y encaja en cargas que toleran una interrupción planificada. La de parada casi nula mantiene el servicio con replicación continua de datos, pero es más compleja y hay que probarla antes. A nuestro juicio, para la mayoría de pymes una ventana planificada de unas horas, de noche o en fin de semana, es más sencilla y más segura; la replicación solo compensa en sistemas que no pueden parar.
Un guion de corte habitual, según las guías de Microsoft:
- Congelar los cambios en el origen, con un procedimiento para los de emergencia.
- Detener las escrituras y hacer la sincronización final.
- Validar datos y funciones críticas.
- Redirigir el tráfico (DNS y balanceadores de carga).
- Vigilar rendimiento, errores y acceso de los usuarios durante las primeras 24 a 48 horas.
La documentación de Azure Kubernetes Service añade dos precauciones que valen en general: preparar la reducción del TTL del DNS al menos 24 a 48 horas antes del corte (por ejemplo, a 30 segundos) y tener los certificados TLS preparados en el destino antes de mover el tráfico.
Plan de vuelta atrás: se escribe antes del corte
Un plan de vuelta atrás permite decidir con serenidad a las tres de la madrugada. Microsoft pide definir con el negocio qué es un despliegue fallido (comprobaciones de salud, rendimiento, seguridad, métricas no alcanzadas), con umbrales concretos, y probar los pasos de reversión en un entorno de prueba. Recomienda mantener el origen disponible como reserva durante la estabilización, con capacidad de revertir el DNS, y dejar por escrito quién tiene autoridad para ordenar la vuelta atrás. Un límite: las cachés de DNS hacen que la vuelta no sea instantánea hasta que caduque el TTL.
Comunicación interna: quién sabe qué y cuándo
Según Microsoft, antes del corte hay que distribuir un calendario con la hora, el impacto previsto, las responsabilidades, las contingencias y los contactos, confirmar que hay soporte técnico durante toda la ventana y hacer una revisión previa con los equipos de soporte. En la práctica: que cada persona sepa qué cambia en su puesto (accesos, unidades de red, impresoras), a quién llama si falla y cuándo se da la migración por cerrada. El éxito se anuncia solo tras validarlo con los responsables de cada proceso.
Después de migrar: lo que a menudo se deja para más tarde
- Seguimiento y soporte reforzado los primeros días, e inventario actualizado con el nuevo entorno.
- Copias del sistema nuevo. ENISA, en su guía de seguridad en la nube para pymes, advierte de que el proveedor puede no hacer copias automáticas de todos los datos y de que hay que evaluar cuáles hace y si hacen falta otras propias. Configúralas y prueba una restauración.
- Costes. La misma guía recomienda comprobar cómo escala el servicio con el uso y qué coste tiene, y cita facturas inesperadas por servidores olvidados en marcha o por transferencias de datos.
- Baja del origen solo cuando se cumplan los criterios de estabilidad. INCIBE incluye los borrados seguros entre las medidas para la información.
- Plan de salida. ENISA recomienda planes para marcharse a otro proveedor, copias regulares en formato estándar y pruebas periódicas de que la migración funciona.
Riesgos principales y cómo se reducen
| Riesgo | Cómo se ve | Qué lo reduce |
|---|---|---|
| Dependencia olvidada | Una función falla tras el corte | Inventario completo y pruebas con los responsables |
| Datos distintos entre origen y destino | Importes o registros que no cuadran | Escrituras detenidas, sincronización final, sumas de verificación |
| Corte más largo de lo previsto | Se acaba la ventana y la migración no | Hora límite de vuelta atrás fijada antes |
| Caché de DNS | Algunos usuarios siguen en el entorno viejo | TTL bajo con 24 a 48 horas de antelación |
| Dependencia del proveedor | Salir cuesta tiempo y dinero | Formatos estándar y plan de salida probado |
En Andorra y en Cataluña: la parte legal
Si la migración incluye datos personales, el proveedor cloud es encargado del tratamiento: hace falta un contrato escrito con instrucciones documentadas y control de los subencargados (artículo 31 de la Ley 29/2021 en Andorra; artículo 28 del RGPD en la UE). El artículo 35.1.c y d de la Ley 29/2021 pide poder restaurar el acceso a los datos con rapidez y verificar regularmente que las medidas funcionan: la prueba de restauración posterior a la migración lo acredita.
La ubicación condiciona las transferencias. Una empresa andorrana puede contratar un cloud en la UE sin trámite específico, porque la Ley 29/2021 considera adecuados a los Estados miembros (artículo 43.2); el resto de países exigen adecuación o garantías (artículos 42 a 44). En sentido contrario, la Comisión Europea concluyó el 15 de enero de 2024 (COM(2024) 7 final) que Andorra sigue ofreciendo un nivel de protección adecuado: una empresa de Cataluña puede migrar datos a un datacenter andorrano con el contrato de encargado correspondiente.
Qué hacer ahora
- Haz el inventario de aplicaciones, datos, conexiones y responsables, y marca qué contiene datos personales.
- Clasifica la información: qué puede ir a la nube y con qué condiciones.
- Elige una primera carga sencilla y un entorno de prueba, y fija el calendario fuera de tu temporada alta.
- Escribe y ensaya el guion de corte y el plan de vuelta atrás, con criterios y una hora límite.
- Comunica el calendario al equipo y define quién decide, el día del corte, seguir o deshacer.
Preguntas frecuentes
¿Se puede migrar a la nube sin ninguna interrupción?
Hay una vía, la replicación continua con un corte final de pocos minutos, pero es más compleja y hay que probarla. Para muchas empresas es razonable aceptar una parada corta y planificada, avisada con antelación.
¿Cuánto dura una migración?
Depende del inventario, del volumen de datos y de las dependencias. Ninguno de los marcos consultados fija plazos generales, y tampoco damos nosotros: se calculan una vez hecho el inventario.
¿Qué hacemos si el corte sale mal?
Se aplican los criterios del plan, se vuelve al sistema de origen, que se ha mantenido, y se comprueba que todo funciona. Después se analiza qué ha fallado antes de volver a probar.
¿Hay que avisar a los clientes?
Si el corte puede afectar a un servicio que ellos usan, sí, con antelación. Si hay un incidente con datos personales, se aplican además los plazos de notificación de la normativa de protección de datos.
Fuentes
- Amazon Web Services. AWS Prescriptive Guidance, "Strategy for migrating applications to the AWS Cloud": visión general de las fases evaluar, movilizar y migrar (documentación oficial, para conceptos). Consulta: 25/10/2026. https://docs.aws.amazon.com/prescriptive-guidance/latest/strategy-migration/overview.html
- Microsoft. Cloud Adoption Framework, "Plan your migration" (actualizada el 25/3/2026). Consulta: 25/10/2026. https://learn.microsoft.com/en-us/azure/cloud-adoption-framework/migrate/plan-migration
- Microsoft. Cloud Adoption Framework, "Execute migration to cloud" (actualizada el 1/10/2026). Consulta: 25/10/2026. https://learn.microsoft.com/en-us/azure/cloud-adoption-framework/migrate/execute-migration
- Microsoft. "Zero-Downtime Migration to Azure Kubernetes Service (AKS)" (26/8/2026), apartados sobre el TTL del DNS y los certificados. Consulta: 25/10/2026. https://learn.microsoft.com/en-us/azure/aks/zero-downtime-migration
- Google Cloud. Migration Center, "Plan migration waves". Consulta: 25/10/2026. https://docs.cloud.google.com/migration-center/docs/plan-migration-waves
- ENISA. Cloud Security Guide for SMEs. Abril de 2015 (riesgo de dependencia del proveedor, copias, costes, preguntas SQ3 y SQ10). Consulta: 25/10/2026. https://www.enisa.europa.eu/sites/default/files/publications/Cloud%20Security%20Guide%20for%20SMEs.pdf
- INCIBE. Cloud: temática para empresas (clasificación de la información, copias, borrado seguro). Consulta: 25/10/2026. https://www.incibe.es/empresas/tematicas/cloud
- Consell General d’Andorra. Ley 29/2021, de 28 de octubre, cualificada de protección de datos personales, artículos 31, 35 y 42 a 44. BOPA núm. 119, de 17/11/2021 (texto en catalán). Consulta: 25/10/2026. https://www.apda.ad/assets/pdf/CGL20211115_08_58_32.pdf
- Parlamento Europeo y Consejo. Reglamento (UE) 2016/679 (RGPD), artículo 28. DOUE L 119, de 4/5/2016. Consulta: 25/10/2026. https://www.boe.es/buscar/doc.php?id=DOUE-L-2016-80807
- Comisión Europea. Informe sobre la primera revisión de las decisiones de adecuación, COM(2024) 7 final, de 15/1/2024, apartado 4.1 (Andorra). Consulta: 25/10/2026. https://data.consilium.europa.eu/doc/document/ST-5454-2024-INIT/en/pdf
- BDR Group. Ficha de Cloud empresarial y web de Andorra Cloud (descripción del servicio). Consulta: 25/10/2026. https://andorracloud.ad/
¿Quieres saber en qué punto está tu infraestructura?
Si estás valorando una migración, empieza por la ficha del servicio: Cloud empresarial gestionado en Andorra. Los servicios en detalle están en Andorra Cloud, que ofrece una auditoría cloud gratuita como primer paso.