Las primeras 24 horas de un ransomware se trabajan en este orden: aislar de la red los equipos afectados, conservar las evidencias, no pagar sin asesoramiento, avisar a las autoridades y, si hay datos personales, notificar en 72 horas, y restaurar solo desde copias verificadas. INCIBE, el CCN-CERT y el NIST coinciden en lo esencial; ninguno fija horas exactas.
Declaramos el interés: BDR Group ofrece ciberseguridad con TutumSec, que incluye respuesta a incidentes (DFIR). Las pautas de este artículo proceden de organismos públicos y valen con cualquier proveedor. El orden por horas es nuestro.
El plan en una tabla
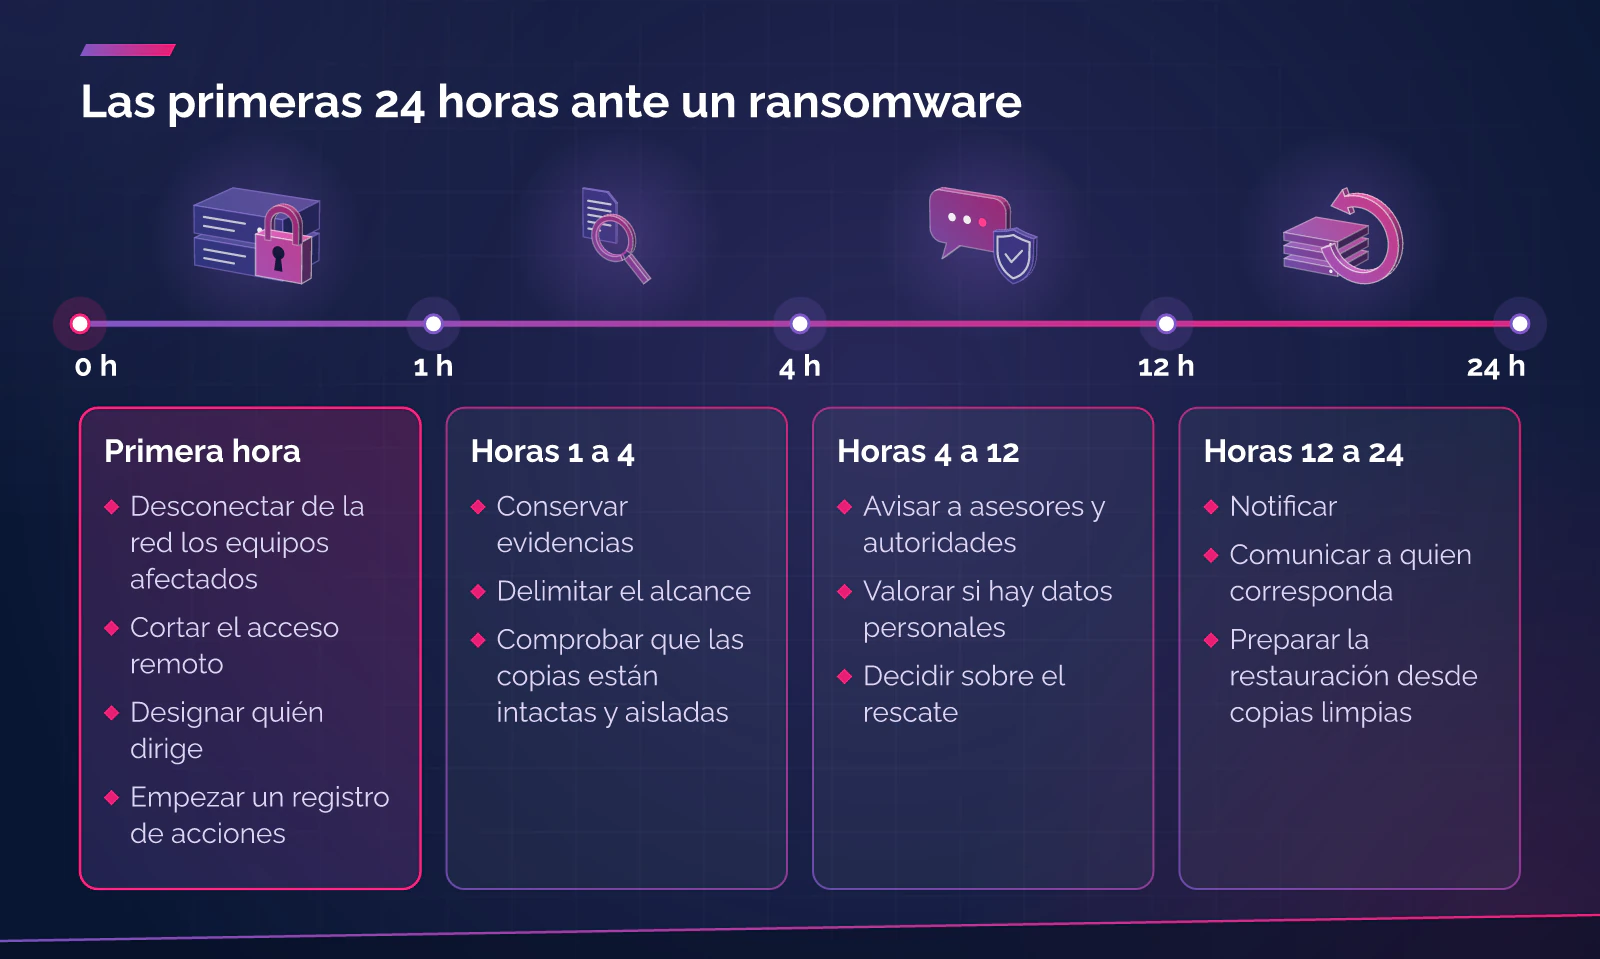
| Momento | Qué se hace |
|---|---|
| Primera hora | Desconectar de la red los equipos afectados, cortar el acceso remoto, designar quién dirige y empezar un registro de acciones |
| Horas 1 a 4 | Conservar evidencias, delimitar el alcance, comprobar que las copias están intactas y aisladas |
| Horas 4 a 12 | Avisar a asesores y autoridades, valorar si hay datos personales, decidir sobre el rescate |
| Horas 12 a 24 | Notificar, comunicar a quien corresponda y preparar la restauración desde copias limpias |
Primera hora: aislar y confirmar qué pasa
INCIBE lo resume en un paso: aísla el equipo de la red para que el ataque no se propague y sospecha de los discos, las unidades de red y los servicios en la nube que estén conectados. El CCN-CERT, en la guía BP/21 (abril de 2021), detalla el orden cuando el cifrado aún no ha terminado: desconectar las unidades de red (quitar el cable o desactivar el wifi), comprobar si el proceso malicioso sigue activo, hacer un volcado de memoria si se identifica, detenerlo y, si no se ha podido identificar, apagar el equipo de forma manual e inmediata. Si el atacante tiene acceso remoto, hay que cortarlo enseguida. Apagar descarta la memoria volátil, y por eso el CCN-CERT pide hacer antes el volcado cuando se puede.
A la vez: designa a una persona que dirija la respuesta, comprueba que los servidores de copias no están en la red afectada y no formatees ni reinstales nada todavía. El NIST pide anotar los hechos descubiertos y las acciones realizadas; apunta la hora de cada paso.
Conservar las evidencias antes de limpiar
El NIST SP 800-61 Rev. 3 (abril de 2025) pide recoger y conservar los datos y metadatos del incidente preservando su integridad y origen, según los procedimientos de conservación de evidencias de la organización, y tener en cuenta la posibilidad de un proceso judicial. La cadena de custodia formal no siempre se aplica, pero los datos recogidos siguen siendo evidencia.
En la práctica, guarda:
- La nota de rescate original, o una captura.
- Dos ficheros cifrados pequeños, sin datos personales: INCIBE pide documentos Word o Excel de menos de 1 MB, y el CCN-CERT admite hasta 2 MB.
- El correo o el fichero que inició el ataque, si se conoce.
- Los registros de los servidores, del cortafuegos y del antivirus.
INCIBE recomienda clonar el disco antes de desinfectarlo: el clon permite probar la recuperación sin tocar el original, y si hoy no hay herramienta de descifrado, quizá la haya en el futuro. Estas evidencias sirven también para la denuncia y para la notificación.
Pagar el rescate: qué dicen las autoridades
Todas las fuentes oficiales que hemos consultado desaconsejan pagar. INCIBE dice "no pagar nunca", porque no hay garantía de recuperar los datos, el pago puede atraer nuevos ataques o una cifra más alta y alimenta el negocio de los delincuentes. El CCN-CERT añade que pagar no garantiza que envíen la herramienta o la contraseña y solo premia la campaña. ENISA recuerda que no hay garantía de que el cifrado se haya hecho bien ni de que el pago resuelva nada, y habla de una recomendación sostenida de no pagar y de contactar con las autoridades. La Policía de Andorra lo dijo en sus comunicados de 2014 y 2015: desaconseja totalmente cualquier pago.
A nuestro juicio, la decisión es de la dirección, no de quien tiene el equipo delante, y debe tomarse con asesoramiento jurídico y de un equipo de respuesta a incidentes antes de abrir ningún contacto con el atacante. Tener copias limpias es lo que quita presión a esa decisión. ENISA incluye el robo de datos entre las acciones del ransomware y señala que los atacantes pueden presionar también a clientes y socios de la víctima: comprueba si ha habido salida de datos, porque cambia qué hay que notificar y comunicar.
A quién hay que avisar
| A quién | Cuándo y cómo |
|---|---|
| APDA (Andorra) | Si hay datos personales: sin dilación y, si es posible, en 72 horas desde que se tiene constancia, salvo que sea improbable que haya riesgo para los derechos y las libertades de las personas (artículo 36 de la Ley 29/2021). Formulario de la APDA, con notificación parcial en 72 horas e información completa en un máximo de 30 días |
| CSIRT-AD y ANC-AD (Andorra) | Obligatorio para entidades esenciales e importantes (Ley 22/2022, artículo 15). Cualquier empresa puede pedir asesoramiento con un formulario de la ANC-AD |
| Policía de Andorra | Denuncia. Teléfono 110 u 872000 y policia@policia.ad; en 2014 informaba de una Sección de Delitos Tecnológicos |
| AEPD (España, Cataluña) | Si hay datos personales, artículo 33 del RGPD: 72 horas, también en fines de semana y festivos. Notificación inicial y modificación antes de 30 días hábiles (guía de la AEPD) |
| INCIBE-CERT (España) | Reporta el incidente con la nota de rescate y dos ficheros cifrados. Línea de ayuda 017: gratuita y confidencial, todos los días de 8 a 23 horas |
| Policía Nacional, Guardia Civil, Mossos d’Esquadra | Denuncia, que INCIBE recomienda para investigar el origen del delito |
Cuatro notas. La APDA aclara que un ransomware que cifra datos es una violación de la disponibilidad, y que las horas de los fines de semana y de los festivos cuentan. Si eres encargado del tratamiento, avisa al responsable sin dilación (artículo 36.2 de la Ley 29/2021; artículo 33.2 del RGPD). En Cataluña, una empresa privada notifica a la AEPD, porque la Autoridad Catalana de Protección de Datos cubre el sector público catalán y el privado que ejerce funciones públicas. Y revisa pólizas de seguro y contratos con clientes: pueden fijar plazos propios.
El artículo 15 de la Ley 22/2022 recoge una notificación inicial al CSIRT-AD en 24 horas y, en el apartado 1, un límite de 72 horas. El 23 de junio de 2026 el Consejo de Ministros aprobó un proyecto de modificación de esta ley que, según la nota del Gobierno, amplía a todas las entidades la obligación de notificar incidencias; es un proyecto, no una ley vigente, y no hemos revisado su texto. Comprueba el plazo aplicable.
Restaurar desde copias limpias
INCIBE describe el orden: aísla el equipo, clona el disco, desinfecta el clon eliminando el software malicioso y sus persistencias (si no, los datos podrían volver a cifrarse) y, o bien intenta recuperar los ficheros, o bien restaura. Para la recuperación recomienda nomoreransom.org, un proyecto avalado por Europol con herramientas de descifrado cuando existen. Para restaurar, usa un disco nuevo o formateado, una instalación limpia del sistema y la copia más reciente anterior a la infección.
El NIST añade tres comprobaciones: verificar la integridad de las copias antes de usarlas, buscar indicadores de compromiso en los activos restaurados y corregir la causa del incidente antes de volver a producción, y restaurar los servicios esenciales en el orden adecuado. Nosotros empezaríamos por la autenticación y la red, seguiríamos por las aplicaciones de negocio y dejaríamos para el final lo que puede esperar, cambiando contraseñas y claves antes de reconectar.
El CCN-CERT recuerda qué hace que una copia sirva: copias diarias incrementales, servidor de copias aislado del resto de la red, espacio para más de una copia del mismo activo (si no, la copia cifrada podría sustituir a la única buena) e, idealmente, una copia mensual desconectada.
Comunicación: interna, clientes y proveedores
El NIST pide coordinar quién debe saber qué y cuándo, seguir procedimientos escritos y hacer las notificaciones según las leyes y los contratos aplicables, incluidas las autoridades policiales y los reguladores según el plan. Si el incidente puede suponer un alto riesgo para las personas afectadas, la Ley 29/2021 (artículo 37) y el RGPD (artículo 34) piden comunicarlo a los afectados sin dilación, con un lenguaje claro y sin tecnicismos: qué ha pasado, un punto de contacto, las consecuencias probables y las medidas adoptadas. No hace falta si los datos eran ininteligibles por el cifrado o si el riesgo ya se ha descartado.
Una sola persona habla en nombre de la empresa, con mensajes cortos y exactos. Si el correo de la empresa puede estar comprometido, usa un canal alternativo para coordinar al equipo.
Qué hacer ahora
- Escribe un plan de una página con los teléfonos de dirección, informática, proveedores, asesor jurídico y seguro, guardado fuera de los sistemas que se pueden cifrar.
- Comprueba las copias: aisladas, con versiones anteriores y con una restauración probada.
- Decide quién toma las decisiones sobre el pago y sobre las notificaciones.
- Ten a mano los contactos: APDA, ANC-AD y Policía de Andorra, o AEPD, INCIBE (017) y Mossos.
- Haz un simulacro corto con la dirección: ¿qué hacemos si mañana todos los equipos muestran una nota de rescate?
Preguntas frecuentes
¿Hay que notificar siempre a la autoridad de protección de datos?
Solo si hay datos personales y la violación puede suponer un riesgo para las personas. Si es improbable, no hace falta notificar, pero hay que documentar la violación (artículo 36.5 de la Ley 29/2021; artículo 33.5 del RGPD).
¿Cuándo empiezan a contar las 72 horas?
Desde que la organización tiene constancia de la violación, e incluyen fines de semana y festivos, según la AEPD y la APDA. Si no se cumple el plazo, hay que justificar la demora.
¿Se pueden apagar los servidores afectados?
Desconectarlos de la red es el paso seguro. El CCN-CERT recomienda apagar solo si no se puede identificar el proceso malicioso, a costa de perder la memoria volátil.
¿Hay herramientas para descifrar los ficheros?
A veces. INCIBE remite a nomoreransom.org, que tiene una base de datos de variantes y herramientas. Si no hay solución, conserva el disco cifrado por si aparece una.
Fuentes
- INCIBE. Ayuda ransomware (empresas). Sin fecha visible en la página. Consulta: 25/10/2026. https://www.incibe.es/empresas/te-ayudamos/servicio-antiransomware
- INCIBE. Reporta tu incidente (empresas). Consulta: 25/10/2026. https://www.incibe.es/empresas/te-ayudamos/reporta-tu-incidente
- INCIBE. El 017 se ocupa. Consulta: 25/10/2026. https://www.incibe.es/el-017-se-ocupa
- CCN-CERT. BP/21 Gestión de incidentes de ransomware. Abril de 2021. Consulta: 25/10/2026. https://angeles.ccn-cert.cni.es/index.php/es/docman/documentos-publicos/informes-de-buenas-practicas/321-ccn-cert-bp-21-gestion-de-incidentes-de-ransomware/file
- ENISA. Threat Landscape for Ransomware Attacks. Julio de 2022. Consulta: 25/10/2026. https://www.enisa.europa.eu/sites/default/files/publications/ENISA%20Threat%20Landscape%20for%20Ransomware%20Attacks.pdf
- NIST. SP 800-61 Rev. 3, Incident Response Recommendations and Considerations for Cybersecurity Risk Management: A CSF 2.0 Community Profile. Abril de 2025. Consulta: 25/10/2026. https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-61r3.pdf
- Consell General d’Andorra. Ley 29/2021, de 28 de octubre, cualificada de protección de datos personales, artículos 36 y 37. BOPA núm. 119, de 17/11/2021 (texto en catalán). Consulta: 25/10/2026. https://www.apda.ad/assets/pdf/CGL20211115_08_58_32.pdf
- Agència Andorrana de Protecció de Dades. Guía de notificaciones de violaciones de seguridad de datos personales, versión 1, de 31/5/2023, y Formulario de notificación de violaciones de seguridad (en catalán). Consulta: 25/10/2026. https://www.apda.ad/storage/guides/FMdUZM56FAdbxyKVz6hSEeFSjJQSJIUw4Zncrrdb.pdf y https://www.apda.ad/notificacions
- Agència Andorrana de Protecció de Dades. Guía de protección de datos para el sector inmobiliario, versión 2, de 17/2/2025 (cómputo de las 72 horas). Consulta: 25/10/2026. https://www.apda.ad/storage/helps/s5aPq6hPrwF2GR5s5k5GEZC14vEihIL2GcChF3EM.pdf
- Consell General d’Andorra. Ley 22/2022, de 9 de junio, de medidas para la seguridad de las redes y de los sistemas de información, artículo 15. BOPA núm. 76, de 22/6/2022. Consulta: 25/10/2026. https://www.consellgeneral.ad/fitxers/documents/lleis-2022/llei-22-2022-del-9-de-juny-de-mesures-per-a-la-seguretat-de-les-xarxes-i-dels-sistemes-d2019informacio
- Govern d’Andorra. El Govern reforça el marc de ciberseguretat per adaptar-lo a l’evolució de l’entorn digital, de 23/6/2026. Consulta: 25/10/2026. https://www.govern.ad/ca/w/el-govern-reforca-el-marc-de-ciberseguretat-per-adaptar-lo-a-l-evolucio-de-l-entorn-digital
- Agència Nacional de Ciberseguretat d’Andorra. Notificación de incidentes y Registro y asesoramiento en caso de incidentes. Consulta: 25/10/2026. https://www.anc.ad/serveis/notificacio-incidents/ y https://www.anc.ad/serveis/registre-i-assessorament-en-cas-dincidents/
- Policia d’Andorra. Alerta de segrest i encriptació de dades informàtiques (23/10/2015) y Delictes tecnològics: segrest i encriptació d’informació (16/1/2014); página de inicio con los contactos. Consulta: 25/10/2026. https://www.policia.ad/ca/noticies/seguretat-a-internet/2015/10/23/1935/alerta-de-segrest-i-encriptacio-de-dades-informatiques/ y https://www.policia.ad/ca/
- Parlamento Europeo y Consejo. Reglamento (UE) 2016/679 (RGPD), artículos 33 y 34. DOUE L 119, de 4/5/2016. Consulta: 25/10/2026. https://www.boe.es/buscar/doc.php?id=DOUE-L-2016-80807
- Agencia Española de Protección de Datos. Guía para la notificación de brechas de datos personales, versión de junio de 2021. Consulta: 25/10/2026. https://www.aepd.es/guias/guia-brechas-seguridad.pdf
- Generalitat de Catalunya. Protección de datos (ámbito de la Autoridad Catalana de Protección de Datos). Consulta: 25/10/2026. https://web.gencat.cat/en/generalitat/dades-indicadors/proteccio-dades
- BDR Group. Ficha de Ciberseguridad. Consulta: 25/10/2026. https://bdr.group/es/servicios/ciberseguridad/
¿Quieres tener un plan de respuesta antes de que haga falta?
Si quieres preparar el plan o revisar tus copias, empieza por la ficha del servicio: Ciberseguridad para empresas. La especialidad es de TutumSec.