Une sauvegarde sert si on peut la restaurer, dans un délai acceptable et avec les données dont l’entreprise a besoin. La règle 3-2-1 (trois copies, deux supports, une hors de l’entreprise) est le minimum. Contre les rançongiciels, il faut y ajouter une copie immuable ou isolée et, surtout, tester la restauration régulièrement.
Que dit la règle 3-2-1 et jusqu’où va-t-elle ?
La règle 3-2-1 demande trois copies de chaque fichier important (l’original et deux sauvegardes), sur deux types de supports différents et avec une copie hors de l’entreprise. C’est ainsi que la décrit le guide de sauvegarde de l’INCIBE (édition 2018), qui donne le cloud comme exemple de copie externe, et c’est ainsi que l’ENISA la recommande dans son rapport sur les rançongiciels (ransomware, juillet 2022).
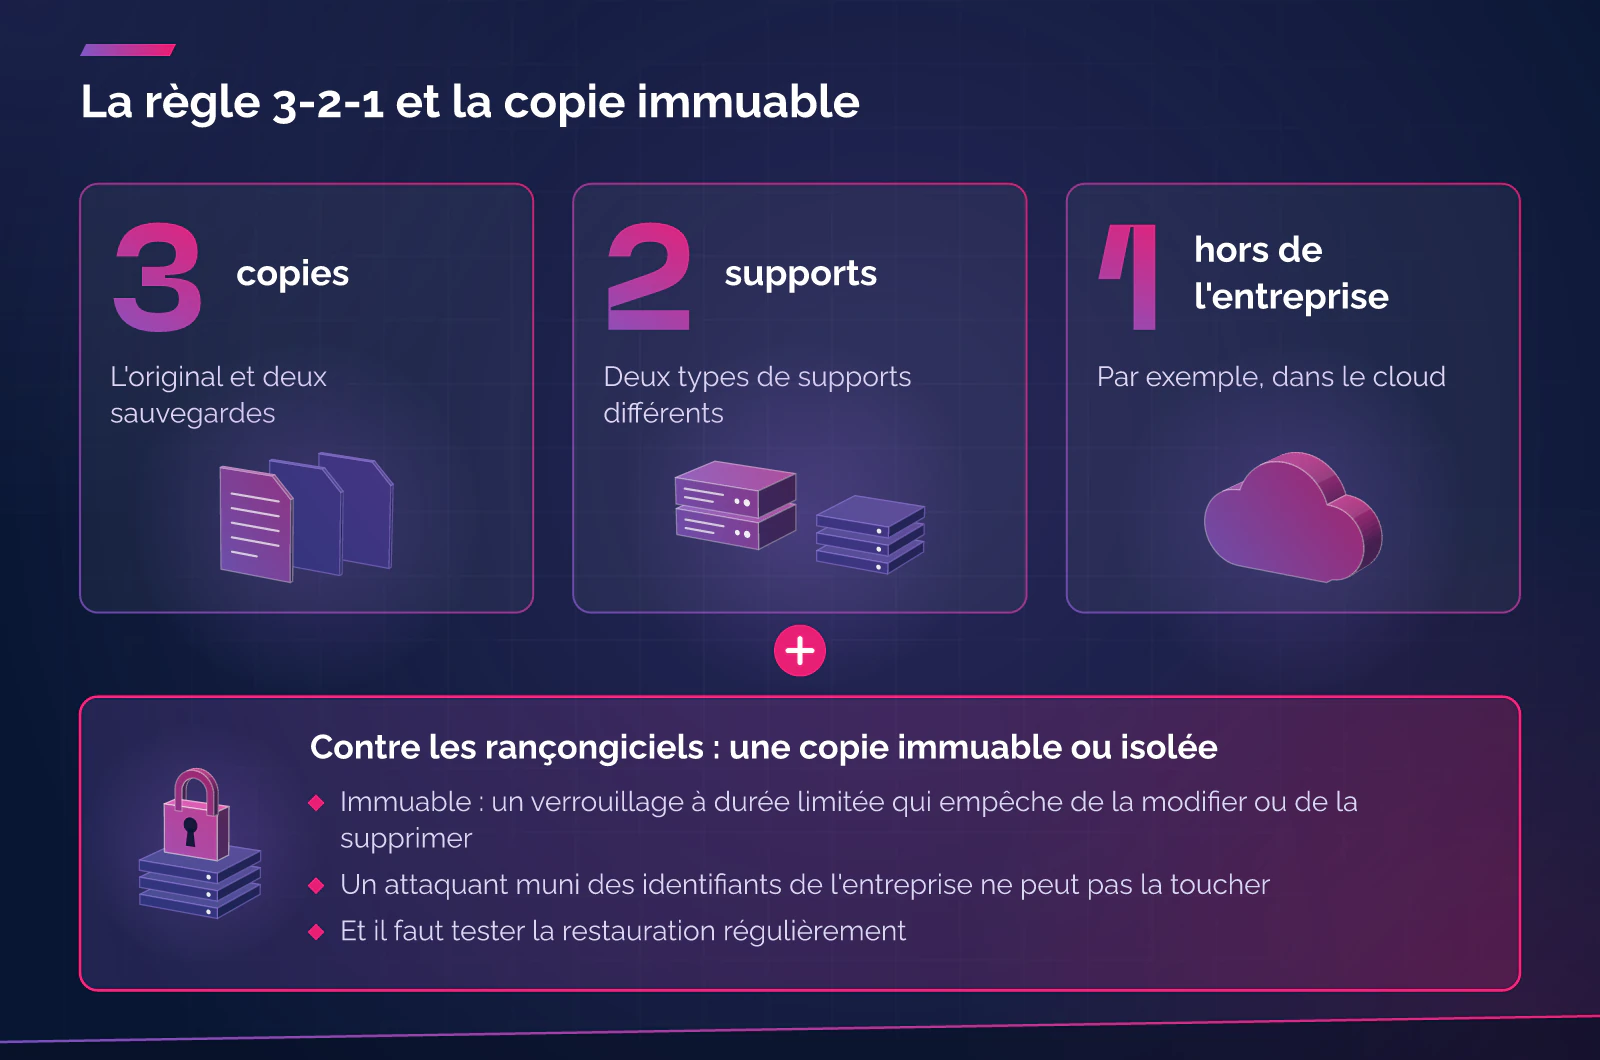
Elle couvre bien les risques physiques : un disque qui lâche, un vol, un incendie. À elle seule, elle ne couvre pas le cas qui préoccupe le plus aujourd’hui. La CISA, l’agence américaine de cybersécurité, explique dans son guide #StopRansomware (octobre 2023) que la plupart des attaquants cherchent les sauvegardes accessibles pour les supprimer ou les chiffrer, qu’ils récupèrent des identifiants dans l’environnement pour atteindre les systèmes de sauvegarde et qu’ils exploitent les logiciels de sauvegarde qui ne sont pas à jour. Une copie placée sur le même réseau et protégée par les mêmes identifiants d’administration que les serveurs ne compte comme copie que tant que personne n’entre dans le réseau.
Le même guide met en garde contre un cas que l’on oublie : si un attaquant chiffre les fichiers locaux, les versions chiffrées sont synchronisées vers le cloud et peuvent écraser des données saines. Synchroniser n’est pas sauvegarder.
Qu’est-ce que la variante 3-2-1-1-0 ?
La variante 3-2-1-1-0 ajoute une copie immuable ou hors ligne (le second 1) et zéro erreur lors des vérifications de récupération (le 0). Elle est surtout diffusée par les éditeurs de logiciels de sauvegarde et n’apparaît pas sous ce nom dans les guides de l’INCIBE, du CCN-CERT, de l’ENISA ni de la CISA que nous avons consultés. Le contenu, en revanche, y figure : l’avis de la CISA sur le rançongiciel SafePay (20 octobre 2026) demande des sauvegardes hors ligne, des données de sauvegarde chiffrées et immuables, et des tests réguliers de sauvegarde et de restauration.
Nous retenons l’idée et non le chiffre : il doit exister une copie qu’un attaquant muni des identifiants de l’entreprise ne peut pas toucher, et il faut démontrer de temps en temps qu’on peut la restaurer.
Ce que signifie qu’une sauvegarde soit immuable (et ce que cela ne signifie pas)
La publication SP 800-209 du NIST (octobre 2020) définit l’immuabilité comme la capacité de verrouiller les données une fois créées afin qu’elles ne puissent être ni modifiées ni supprimées. En pratique, c’est un verrouillage à durée limitée. Avant de le considérer comme acquis, il faut poser quatre questions :
- Qui peut lever le verrou ? Si c’est possible depuis le compte d’administration qu’un attaquant a pu voler, l’immuabilité n’est qu’apparente.
- Combien de temps dure-t-il ? Une fois le délai écoulé, la copie peut être supprimée, et un incident n’est pas toujours découvert le jour même.
- Que contient-elle ? Une copie immuable de données déjà chiffrées est immuable et inutilisable. C’est pourquoi le CCN-CERT (BP/21, avril 2021) recommande de prévoir l’espace nécessaire pour conserver plus d’une copie du même actif, de sorte qu’il en existe une antérieure, non chiffrée.
- Dépend-elle du même accès ? Une copie immuable placée sur la même console et sous le même compte que les données d’origine reste exposée à un vol d’identifiants.
Isolement : la copie que l’attaquant ne voit pas
Le CCN-CERT recommande d’isoler les serveurs ou les baies de sauvegarde du reste du réseau, pour que les logiciels malveillants ne puissent pas y sauter depuis un poste infecté, et de réaliser périodiquement (son exemple est mensuel) une copie physiquement isolée et déconnectée du réseau. Pour une PME, cela se traduit par des mesures modestes :
- Un compte d’administration des sauvegardes distinct de celui des serveurs, avec une vérification en deux étapes.
- Une console de sauvegarde qui n’est pas accessible depuis n’importe quel poste.
- Un logiciel de sauvegarde à jour.
- Au moins une copie qui n’est pas connectée en permanence : un disque ou une bande que l’on déconnecte, ou un service avec verrouillage de conservation.
RPO et RTO : ce que vous pouvez perdre et combien de temps vous pouvez attendre
Le NIST (SP 800-34 rév. 1, mai 2010) définit le RTO comme la durée maximale pendant laquelle une ressource peut être indisponible avant que l’impact devienne inacceptable, et le RPO comme le point dans le temps auquel les données peuvent être récupérées compte tenu de la sauvegarde la plus récente. En termes simples : le RPO, c’est la quantité de travail que vous pouvez vous permettre de perdre, et le RTO, la durée pendant laquelle vous pouvez rester à l’arrêt.
Ils se mesurent par système, pas pour toute l’entreprise. Un commerce d’Andorre qui sauvegarde chaque nuit et perd son serveur à six heures du soir a perdu une journée de ventes enregistrées ; si elles ne peuvent pas être reconstituées, le RPO réel est de 24 heures. Un cabinet de Gérone peut supporter une demi-journée sans serveur de fichiers, mais pas l’absence du dossier d’un client dont un délai est en cours. La fréquence des sauvegardes dépend du RPO, et la méthode de restauration (machine entière, fichier ou base de données) dépend du RTO.
Tests de restauration : la seule façon de le savoir
L’INCIBE le dit sans ambiguïté : si l’on ne teste pas que les sauvegardes peuvent être restaurées, rien ne garantit que l’information pourra être récupérée, et des tests périodiques doivent être programmés. La CISA demande de tester régulièrement la disponibilité et l’intégrité des sauvegardes. Il existe aussi un fondement juridique : l’article 32, paragraphe 1, du RGPD et l’article 35.1 de la Llei 29/2021 d’Andorre sur la protection des données personnelles mentionnent la capacité de rétablir rapidement l’accès aux données à caractère personnel après un incident et une procédure de vérification régulière des mesures.
Un test utile :
- Se fait dans un environnement séparé, pas sur le système en production.
- Restaure un cas réel, comme un serveur entier ou la base de données de l’ERP, et pas seulement un fichier.
- Mesure le temps complet jusqu’au fonctionnement de l’application et le compare au RTO.
- Vérifie que les données sont bonnes : ouvrir l’application, faire une requête, générer une facture de test.
- Est réalisé par quelqu’un d’autre que l’administrateur habituel, avec la procédure écrite, ce que l’INCIBE recommande en pensant aux absences du personnel.
- Laisse une trace de ce qui a échoué et une correction avec un responsable.
Aucune source consultée ne fixe une fréquence unique. Notre critère est d’au moins une restauration complète par an et des vérifications partielles plus fréquentes sur les systèmes dont dépend la facturation.
Sauvegardes des services SaaS : Microsoft 365 et similaires
La documentation de Microsoft sur la responsabilité partagée (mise à jour le 24 août 2026) laisse les données du client à la charge du client dans tous les modèles, y compris en SaaS, où elle cite Microsoft 365. Son document sur la résilience explique que la plateforme est conçue contre les pannes d’infrastructure et que, la plupart des pertes provenant d’actions des clients, elle leur permet de récupérer eux-mêmes les éléments supprimés par erreur.
Cela protège contre l’erreur d’un utilisateur, mais laisse de côté d’autres scénarios. La corbeille et la rétention se trouvent dans le même tenant et sous le même compte que les données : si un compte d’administration est compromis, les données et leur mécanisme de récupération sont perdus en même temps. Une sauvegarde indépendante est donc une décision de l’entreprise, pas une fonction que l’on suppose incluse. L’inventaire doit compter la messagerie, OneDrive et SharePoint, Teams, l’ERP ou le CRM souscrits en service et les enregistrements DNS du domaine.
Ce qu’exige la réglementation
Pour une PME d’Andorre ou de Catalogne, l’exigence générale est la sécurité du traitement (RGPD, article 32 ; Llei 29/2021, article 35). La directive (UE) 2022/2555 (NIS2) y ajoute, pour les entités concernées, l’article 21, paragraphe 2, point c) : la continuité des activités, avec la gestion des sauvegardes et la reprise après sinistre. Pour une PME, l’effet arrive en général par contrat, lorsqu’un client soumis à la directive demande des preuves à son fournisseur. Cela ne remplace pas un conseil juridique.
Là où nous avons un intérêt, et là où nous n’en avons pas
Soyons clairs : BDR Group propose la sauvegarde dans le cloud et la continuité au sein de ses services cloud gérés, avec Andorra Cloud. Selon la fiche du service, la stratégie de sauvegarde est définie sur mesure (fréquence, conservation et capacité), les sauvegardes sont programmées et leur exécution est supervisée, et un soutien à la récupération est prévu selon le périmètre convenu. Cet article n’affirme rien sur l’immuabilité, la conservation ou la réplication de nos sauvegardes : ce sont des points qui se précisent dans la proposition et qu’il convient, avec nous comme avec tout autre prestataire, de demander par écrit.
Que faire maintenant
- Dressez la liste des systèmes et des données qui ne peuvent pas être perdus, y compris ceux des services SaaS, et notez le RPO et le RTO que l’entreprise peut accepter pour chacun.
- Vérifiez où se trouvent les sauvegardes actuelles : combien, sur quels supports, laquelle est hors de l’entreprise et avec quel compte elles sont administrées.
- Identifiez la copie qu’un attaquant muni des identifiants d’administration ne peut pas toucher : une copie hors ligne ou une copie verrouillée que le même compte ne peut pas déverrouiller.
- Programmez un test de restauration d’un système réel, dans un environnement séparé et en mesurant le temps, et conservez-en le résultat.
- Demandez au fournisseur de chaque service SaaS ce qu’il couvre et ce qu’il ne couvre pas, et décidez s’il faut une sauvegarde indépendante.
Questions fréquentes
Un dossier synchronisé dans le cloud vaut-il sauvegarde ?
Non, pas à lui seul. La synchronisation réplique aussi les modifications et les suppressions, et un fichier chiffré par un rançongiciel peut écraser la version saine, comme le met en garde la CISA. Une sauvegarde conserve les versions antérieures et ne dépend pas du même accès que les données.
Une sauvegarde immuable me protège-t-elle d’un rançongiciel ?
Elle protège la sauvegarde contre toute modification ou suppression pendant la durée du verrou, mais elle ne garantit pas que les données qu’elle contient soient bonnes. Il faut conserver les versions antérieures, tester la restauration et contrôler qui peut lever le verrou.
À quelle fréquence faut-il tester les sauvegardes ?
Les sources officielles demandent une périodicité fixée et des tests réguliers, sans donner de chiffre. Nous recommandons une restauration complète par an et des vérifications plus fréquentes sur les systèmes critiques.
Microsoft 365 sauvegarde-t-il déjà mes données ?
Microsoft protège la plateforme contre les pannes d’infrastructure et fournit des outils pour récupérer des éléments supprimés, mais sa documentation attribue les données au client. Si vous voulez une version indépendante, par exemple en cas de compte compromis, il faut la prévoir à part.
Sources
- INCIBE. Copias de seguridad: una guía de aproximación para el empresario (en espagnol ; édition 2018, sections 4, 5.1 et 5.5). Consulté le 25 octobre 2026. https://www.incibe.es/sites/default/files/contenidos/guias/guia-copias-de-seguridad.pdf
- ENISA. Threat Landscape for Ransomware Attacks (en anglais). Juillet 2022. Consulté le 25 octobre 2026. https://www.enisa.europa.eu/sites/default/files/publications/ENISA%20Threat%20Landscape%20for%20Ransomware%20Attacks.pdf
- CISA. #StopRansomware Guide (en anglais). Octobre 2023. Consulté le 25 octobre 2026. https://www.cisa.gov/sites/default/files/2025-03/StopRansomware-Guide%20508.pdf
- CISA. #StopRansomware: SafePay Ransomware (avis AA26-293A ; en anglais). 20 octobre 2026. Consulté le 25 octobre 2026. https://www.cisa.gov/news-events/cybersecurity-advisories/aa26-293a
- CCN-CERT. BP/21 Gestión de incidentes de ransomware (en espagnol). Avril 2021, section 3.5.4. Consulté le 25 octobre 2026. https://angeles.ccn-cert.cni.es/index.php/es/docman/documentos-publicos/informes-de-buenas-practicas/321-ccn-cert-bp-21-gestion-de-incidentes-de-ransomware/file
- NIST. SP 800-209, Security Guidelines for Storage Infrastructure (en anglais). Octobre 2020. Consulté le 25 octobre 2026. https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-209.pdf
- NIST. SP 800-34 Rev. 1, Contingency Planning Guide for Federal Information Systems (en anglais). Mai 2010. Consulté le 25 octobre 2026. https://nvlpubs.nist.gov/nistpubs/legacy/sp/nistspecialpublication800-34r1.pdf
- Parlement européen et Conseil. Règlement (UE) 2016/679 (règlement général sur la protection des données, RGPD), article 32. JO L 119, du 4 mai 2016. Consulté le 25 octobre 2026. https://eur-lex.europa.eu/legal-content/FR/TXT/?uri=CELEX:32016R0679
- Conseil général d’Andorre. Llei 29/2021, del 28 d’octubre, qualificada de protecció de dades personals (loi qualifiée 29/2021 du 28 octobre sur la protection des données personnelles ; en catalan), article 35. BOPA n° 119, du 17 novembre 2021. Consulté le 25 octobre 2026. https://www.apda.ad/assets/pdf/CGL20211115_08_58_32.pdf
- Parlement européen et Conseil. Directive (UE) 2022/2555 (NIS2), article 21. JO L 333, du 27 décembre 2022. Consulté le 25 octobre 2026. https://eur-lex.europa.eu/legal-content/FR/TXT/?uri=CELEX:32022L2555
- Microsoft. Shared responsibility in the cloud (Microsoft Learn, mis à jour le 24 août 2026 ; en anglais). Consulté le 25 octobre 2026. https://learn.microsoft.com/en-us/azure/security/fundamentals/shared-responsibility
- Microsoft. Data Resiliency in Microsoft 365 (Microsoft Learn, mis à jour le 27 janvier 2026 ; en anglais). Consulté le 25 octobre 2026. https://learn.microsoft.com/en-us/compliance/assurance/assurance-data-resiliency-overview
Vous voulez faire examiner vos sauvegardes ?
Si vous voulez que nous examinions comment vous protégez et comment vous récupérez les données de l’entreprise, commencez par la fiche du service : Cloud d’entreprise géré en Andorre. Le détail de la sauvegarde se trouve chez Andorra Cloud.