Les primeres 24 hores d’un ransomware es treballen en aquest ordre: aïllar de la xarxa els equips afectats, conservar les evidències, no pagar sense assessorament, avisar les autoritats i, si hi ha dades personals, notificar en 72 hores, i restaurar només des de còpies verificades. L’INCIBE, el CCN-CERT i el NIST coincideixen en l’essencial; cap d’ells fixa hores exactes.
Declarem l’interès: BDR Group ofereix ciberseguretat amb TutumSec, que inclou resposta a incidents (DFIR). Les pautes d’aquest article vénen d’organismes públics i valen amb qualsevol proveïdor. L’ordre per hores és nostre.
El pla en una taula
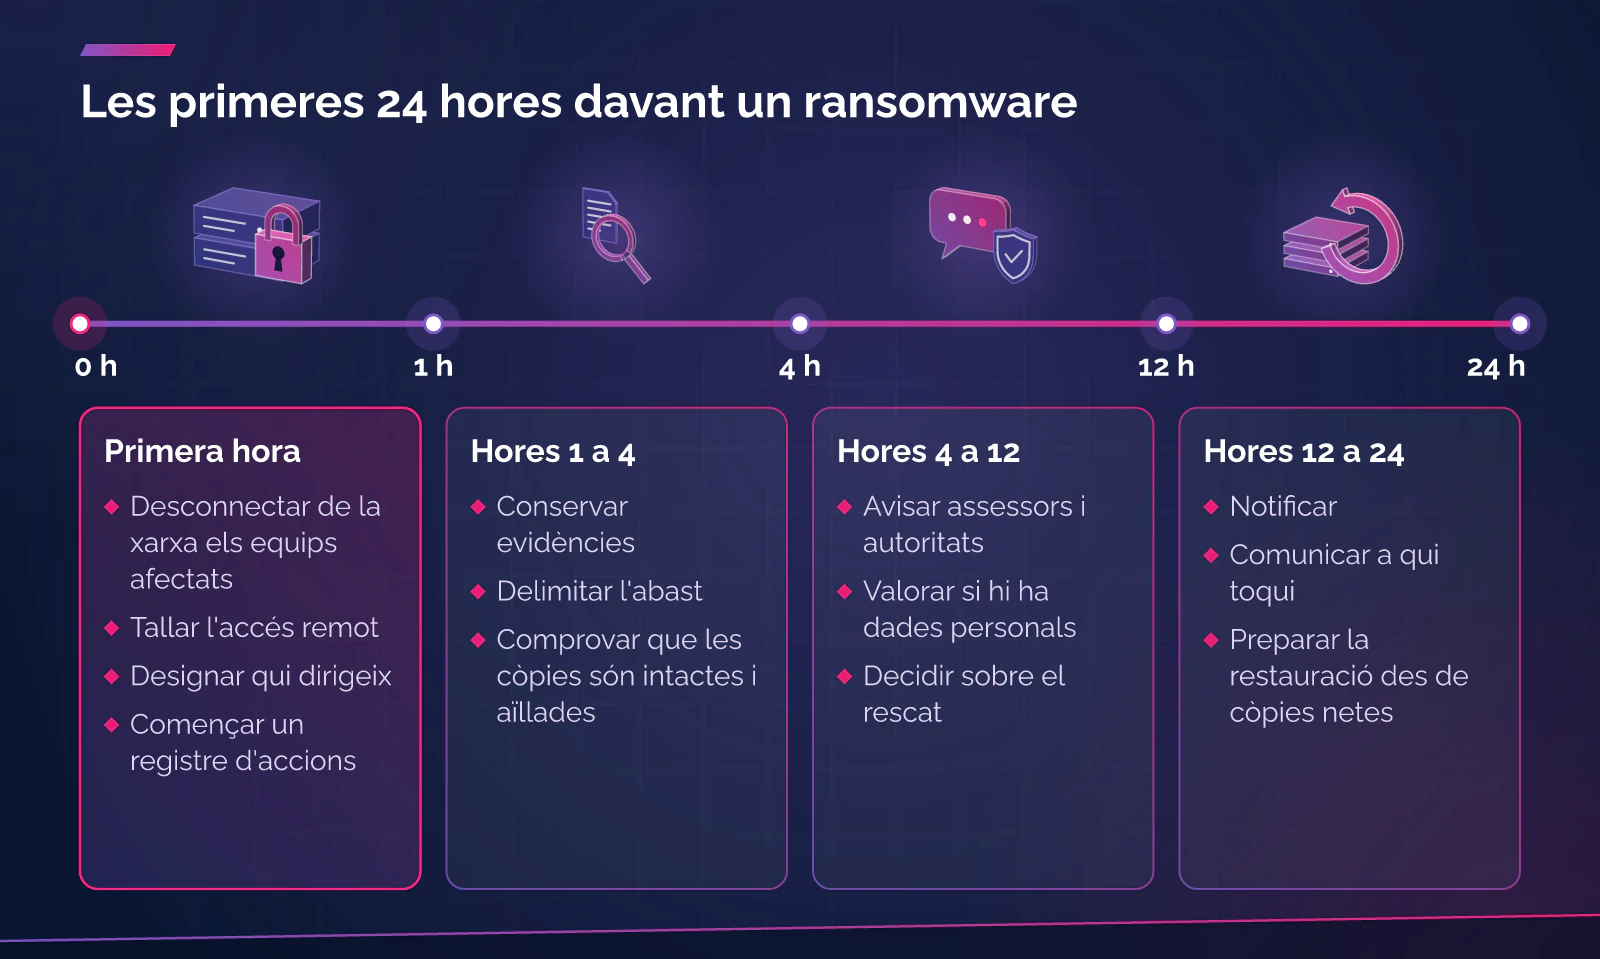
| Moment | Què es fa |
|---|---|
| Primera hora | Desconnectar de la xarxa els equips afectats, tallar l’accés remot, designar qui dirigeix i començar un registre d’accions |
| Hores 1 a 4 | Conservar evidències, delimitar l’abast, comprovar que les còpies són intactes i aïllades |
| Hores 4 a 12 | Avisar assessors i autoritats, valorar si hi ha dades personals, decidir sobre el rescat |
| Hores 12 a 24 | Notificar, comunicar a qui toqui i preparar la restauració des de còpies netes |
Primera hora: aïllar i confirmar què passa
L’INCIBE ho resumeix en un pas: aïlla l’equip de la xarxa perquè l’atac no es propagui i sospita dels discs, les unitats de xarxa i els serveis al núvol que hi estiguin connectats. El CCN-CERT, a la guia BP/21 (abril del 2021), detalla l’ordre quan el xifrat encara no ha acabat: desconnectar les unitats de xarxa (treure el cable o desactivar el wifi), comprovar si el procés maliciós continua actiu, fer-ne un bolcat de memòria si s’identifica, aturar-lo i, si no s’ha pogut identificar, apagar l’equip de manera manual i immediata. Si l’atacant té accés remot, s’ha de tallar de seguida. Apagar descarta la memòria volàtil, i per això el CCN-CERT demana fer abans el bolcat quan es pot.
Al mateix temps: designa una persona que dirigeixi la resposta, comprova que els servidors de còpies no estan a la xarxa afectada i no formatis ni reinstal·lis res encara. El NIST demana anotar els fets descoberts i les accions fetes; apunta l’hora de cada pas.
Conservar les evidències abans de netejar
El NIST SP 800-61 Rev. 3 (abril del 2025) demana recollir i conservar les dades i metadades de l’incident preservant-ne la integritat i l’origen, segons els procediments de conservació d’evidències de l’organització, i tenir en compte la possibilitat d’un procés judicial. La cadena de custòdia formal no sempre s’aplica, però les dades recollides continuen sent evidència.
En la pràctica, guarda:
- La nota de rescat original, o una captura.
- Dos fitxers xifrats petits, sense dades personals: l’INCIBE demana documents Word o Excel de menys d’1 MB, i el CCN-CERT admet fins a 2 MB.
- El correu o el fitxer que va iniciar l’atac, si es coneix.
- Els registres dels servidors, del tallafoc i de l’antivirus.
L’INCIBE recomana clonar el disc abans de desinfectar-lo: el clon permet provar la recuperació sense tocar l’original, i si avui no hi ha eina de desxifrat, potser n’hi haurà en el futur. Aquestes evidències també serveixen per a la denúncia i per a la notificació.
Pagar el rescat: què diuen les autoritats
Totes les fonts oficials que hem consultat desaconsellen pagar. L’INCIBE diu "no pagar mai", perquè no hi ha garantia de recuperar les dades, el pagament pot atreure nous atacs o una xifra més alta i alimenta el negoci dels delinqüents. El CCN-CERT afegeix que pagar no garanteix que enviïn l’eina o la contrasenya i només premia la campanya. L’ENISA recorda que no hi ha garantia que el xifratge s’hagi fet bé ni que el pagament resolgui res, i parla d’una recomanació sostinguda de no pagar i de contactar amb les autoritats. La Policia d’Andorra ho va dir als comunicats del 2014 i del 2015: desaconsella totalment cap pagament.
Al nostre parer, la decisió és de la direcció, no de qui té l’equip davant, i s’ha de prendre amb assessorament jurídic i d’un equip de resposta a incidents abans d’obrir cap contacte amb l’atacant. Tenir còpies netes és el que treu pressió a aquesta decisió. L’ENISA inclou el robatori de dades entre les accions del ransomware i assenyala que els atacants poden pressionar també clients i socis de la víctima: comprova si hi ha hagut sortida de dades, perquè canvia què cal notificar i comunicar.
A qui s’ha d’avisar
| A qui | Quan i com |
|---|---|
| APDA (Andorra) | Si hi ha dades personals: sense dilació i, si és possible, en 72 hores des que se’n té constància, tret que sigui improbable que hi hagi risc per als drets i les llibertats de les persones (article 36 de la Llei 29/2021). Formulari de l’APDA, amb notificació parcial en 72 hores i informació completa en un màxim de 30 dies |
| CSIRT-AD i ANC-AD (Andorra) | Obligatori per a entitats essencials i importants (Llei 22/2022, article 15). Qualsevol empresa pot demanar assessorament amb un formulari de l’ANC-AD |
| Policia d’Andorra | Denúncia. Telèfon 110 o 872000 i policia@policia.ad; el 2014 informava d’una Secció de Delictes Tecnològics |
| AEPD (Espanya, Catalunya) | Si hi ha dades personals, article 33 del RGPD: 72 hores, també en caps de setmana i festius. Notificació inicial i modificació abans de 30 dies hàbils (guia de l’AEPD) |
| INCIBE-CERT (Espanya) | Reporta l’incident amb la nota de rescat i dos fitxers xifrats. Línia d’ajuda 017: gratuïta i confidencial, cada dia de 8 a 23 hores |
| Policia Nacional, Guàrdia Civil, Mossos d’Esquadra | Denúncia, que l’INCIBE recomana per investigar l’origen del delicte |
Quatre notes. L’APDA aclareix que un ransomware que xifra dades és una violació de la disponibilitat, i que les hores dels caps de setmana i dels festius compten. Si ets encarregat del tractament, avisa el responsable sense dilació (article 36.2 de la Llei 29/2021; article 33.2 del RGPD). A Catalunya, una empresa privada notifica a l’AEPD, perquè l’Autoritat Catalana de Protecció de Dades cobreix el sector públic català i el privat que exerceix funcions públiques. I revisa pòlisses d’assegurança i contractes amb clients: poden fixar terminis propis.
L’article 15 de la Llei 22/2022 recull una notificació inicial al CSIRT-AD en 24 hores i, a l’apartat 1, un límit de 72 hores. El 23 de juny de 2026 el Consell de Ministres va aprovar un projecte de modificació d’aquesta llei que, segons la nota del Govern, amplia a totes les entitats l’obligació de notificar incidències; és un projecte, no una llei vigent, i no n’hem revisat el text. Comprova el termini aplicable.
Restaurar des de còpies netes
L’INCIBE descriu l’ordre: aïlla l’equip, clona el disc, desinfecta el clon eliminant el programari maliciós i les seves persistències (si no, les dades podrien tornar a xifrar-se) i, o bé intenta recuperar els fitxers, o bé restaura. Per a la recuperació recomana nomoreransom.org, un projecte avalat per Europol amb eines de desxifrat quan n’hi ha. Per restaurar, usa un disc nou o formatat, una instal·lació neta del sistema i la còpia més recent anterior a la infecció.
El NIST afegeix tres comprovacions: verificar la integritat de les còpies abans d’usar-les, buscar indicadors de compromís als actius restaurats i corregir la causa de l’incident abans de tornar a producció, i restaurar els serveis essencials en l’ordre adequat. Nosaltres començaríem per l’autenticació i la xarxa, seguiríem per les aplicacions de negoci i deixaríem per al final el que es pot esperar, canviant contrasenyes i claus abans de reconnectar.
El CCN-CERT recorda què fa que una còpia serveixi: còpies diàries incrementals, servidor de còpies aïllat de la resta de la xarxa, espai per a més d’una còpia del mateix actiu (si no, la còpia xifrada podria substituir l’única bona) i, idealment, una còpia mensual desconnectada.
Comunicació: interna, clients i proveïdors
El NIST demana coordinar qui ha de saber què i quan, seguir procediments escrits i fer les notificacions segons les lleis i els contractes aplicables, incloent-hi autoritats policials i reguladors segons el pla. Si l’incident pot suposar un alt risc per a les persones afectades, la Llei 29/2021 (article 37) i el RGPD (article 34) demanen comunicar-ho als afectats sense dilació, amb un llenguatge clar i sense tecnicismes: què ha passat, un punt de contacte, les conseqüències probables i les mesures adoptades. No cal si les dades eren il·legibles per al xifratge o si el risc ja s’ha descartat.
Una sola persona parla en nom de l’empresa, amb missatges curts i exactes. Si el correu de l’empresa pot estar compromès, usa un canal alternatiu per coordinar l’equip.
Què fer ara
- Escriu un pla d’una pàgina amb els telèfons de direcció, informàtica, proveïdors, assessor jurídic i assegurança, guardat fora dels sistemes que es poden xifrar.
- Comprova les còpies: aïllades, amb versions anteriors i amb una restauració provada.
- Decideix qui pren les decisions sobre el pagament i sobre les notificacions.
- Tingues a mà els contactes: APDA, ANC-AD i Policia d’Andorra, o AEPD, INCIBE (017) i Mossos.
- Fes un simulacre curt amb la direcció: què fem si demà tots els equips mostren una nota de rescat?
Preguntes freqüents
Cal notificar sempre a l’autoritat de protecció de dades?
Només si hi ha dades personals i la violació pot suposar un risc per a les persones. Si és improbable, no cal notificar, però s’ha de documentar la violació (article 36.5 de la Llei 29/2021; article 33.5 del RGPD).
Quan comencen a comptar les 72 hores?
Des que l’organització té constància de la violació, i inclouen caps de setmana i festius, segons l’AEPD i l’APDA. Si no es compleix el termini, s’ha de justificar la demora.
Es poden apagar els servidors afectats?
Desconnectar-los de la xarxa és el pas segur. El CCN-CERT recomana apagar només si no es pot identificar el procés maliciós, a costa de perdre la memòria volàtil.
Hi ha eines per desxifrar els fitxers?
De vegades. L’INCIBE remet a nomoreransom.org, que té una base de dades de variants i eines. Si no hi ha solució, conserva el disc xifrat per si en surt una.
Fonts
- INCIBE. Ayuda ransomware (empreses). Sense data visible a la pàgina. Consulta: 25/10/2026. https://www.incibe.es/empresas/te-ayudamos/servicio-antiransomware
- INCIBE. Reporta tu incidente (empreses). Consulta: 25/10/2026. https://www.incibe.es/empresas/te-ayudamos/reporta-tu-incidente
- INCIBE. El 017 se ocupa. Consulta: 25/10/2026. https://www.incibe.es/el-017-se-ocupa
- CCN-CERT. BP/21 Gestión de incidentes de ransomware. Abril del 2021. Consulta: 25/10/2026. https://angeles.ccn-cert.cni.es/index.php/es/docman/documentos-publicos/informes-de-buenas-practicas/321-ccn-cert-bp-21-gestion-de-incidentes-de-ransomware/file
- ENISA. Threat Landscape for Ransomware Attacks. Juliol del 2022. Consulta: 25/10/2026. https://www.enisa.europa.eu/sites/default/files/publications/ENISA%20Threat%20Landscape%20for%20Ransomware%20Attacks.pdf
- NIST. SP 800-61 Rev. 3, Incident Response Recommendations and Considerations for Cybersecurity Risk Management: A CSF 2.0 Community Profile. Abril del 2025. Consulta: 25/10/2026. https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-61r3.pdf
- Consell General d’Andorra. Llei 29/2021, del 28 d’octubre, qualificada de protecció de dades personals, articles 36 i 37. BOPA núm. 119, del 17/11/2021. Consulta: 25/10/2026. https://www.apda.ad/assets/pdf/CGL20211115_08_58_32.pdf
- Agència Andorrana de Protecció de Dades. Guia de notificacions de violacions de seguretat de dades personals, versió 1, del 31/5/2023, i Formulari de notificació de violacions de seguretat. Consulta: 25/10/2026. https://www.apda.ad/storage/guides/FMdUZM56FAdbxyKVz6hSEeFSjJQSJIUw4Zncrrdb.pdf i https://www.apda.ad/notificacions
- Agència Andorrana de Protecció de Dades. Guia de protecció de dades per al sector immobiliari, versió 2, del 17/2/2025 (cómput de les 72 hores). Consulta: 25/10/2026. https://www.apda.ad/storage/helps/s5aPq6hPrwF2GR5s5k5GEZC14vEihIL2GcChF3EM.pdf
- Consell General d’Andorra. Llei 22/2022, del 9 de juny, de mesures per a la seguretat de les xarxes i dels sistemes d’informació, article 15. BOPA núm. 76, del 22/6/2022. Consulta: 25/10/2026. https://www.consellgeneral.ad/fitxers/documents/lleis-2022/llei-22-2022-del-9-de-juny-de-mesures-per-a-la-seguretat-de-les-xarxes-i-dels-sistemes-d2019informacio
- Govern d’Andorra. El Govern reforça el marc de ciberseguretat per adaptar-lo a l’evolució de l’entorn digital, del 23/6/2026. Consulta: 25/10/2026. https://www.govern.ad/ca/w/el-govern-reforca-el-marc-de-ciberseguretat-per-adaptar-lo-a-l-evolucio-de-l-entorn-digital
- Agència Nacional de Ciberseguretat d’Andorra. Notificació d’incidents i Registre i assessorament en cas d’incidents. Consulta: 25/10/2026. https://www.anc.ad/serveis/notificacio-incidents/ i https://www.anc.ad/serveis/registre-i-assessorament-en-cas-dincidents/
- Policia d’Andorra. Alerta de segrest i encriptació de dades informàtiques (23/10/2015) i Delictes tecnològics: segrest i encriptació d’informació (16/1/2014); pàgina d’inici amb els contactes. Consulta: 25/10/2026. https://www.policia.ad/ca/noticies/seguretat-a-internet/2015/10/23/1935/alerta-de-segrest-i-encriptacio-de-dades-informatiques/ i https://www.policia.ad/ca/
- Parlament Europeu i Consell. Reglament (UE) 2016/679 (RGPD), articles 33 i 34. DOUE L 119, del 4/5/2016. Consulta: 25/10/2026. https://www.boe.es/buscar/doc.php?id=DOUE-L-2016-80807
- Agencia Española de Protección de Datos. Guía para la notificación de brechas de datos personales, versión de juny del 2021. Consulta: 25/10/2026. https://www.aepd.es/guias/guia-brechas-seguridad.pdf
- Generalitat de Catalunya. Protecció de dades (àmbit de l’Autoritat Catalana de Protecció de Dades). Consulta: 25/10/2026. https://web.gencat.cat/en/generalitat/dades-indicadors/proteccio-dades
- BDR Group. Fitxa de Ciberseguretat. Consulta: 25/10/2026. https://bdr.group/serveis/ciberseguretat/
Vols tenir un pla de resposta abans que calgui?
Si vols preparar el pla o revisar les teves còpies, comença per la fitxa del servei: Ciberseguretat per a empreses. L’especialitat és de TutumSec.