SPF indica quins servidors poden enviar correu en nom del teu domini, DKIM signa cada missatge perquè es pugui comprovar que no s’ha alterat, i DMARC diu al receptor què ha de fer si les dues comprovacions fallen i t’envia informes. Google, Yahoo i Microsoft els exigeixen a qui envia correu massiu, i convé tenir-los a qualsevol domini d’empresa.
Què fa cada registre
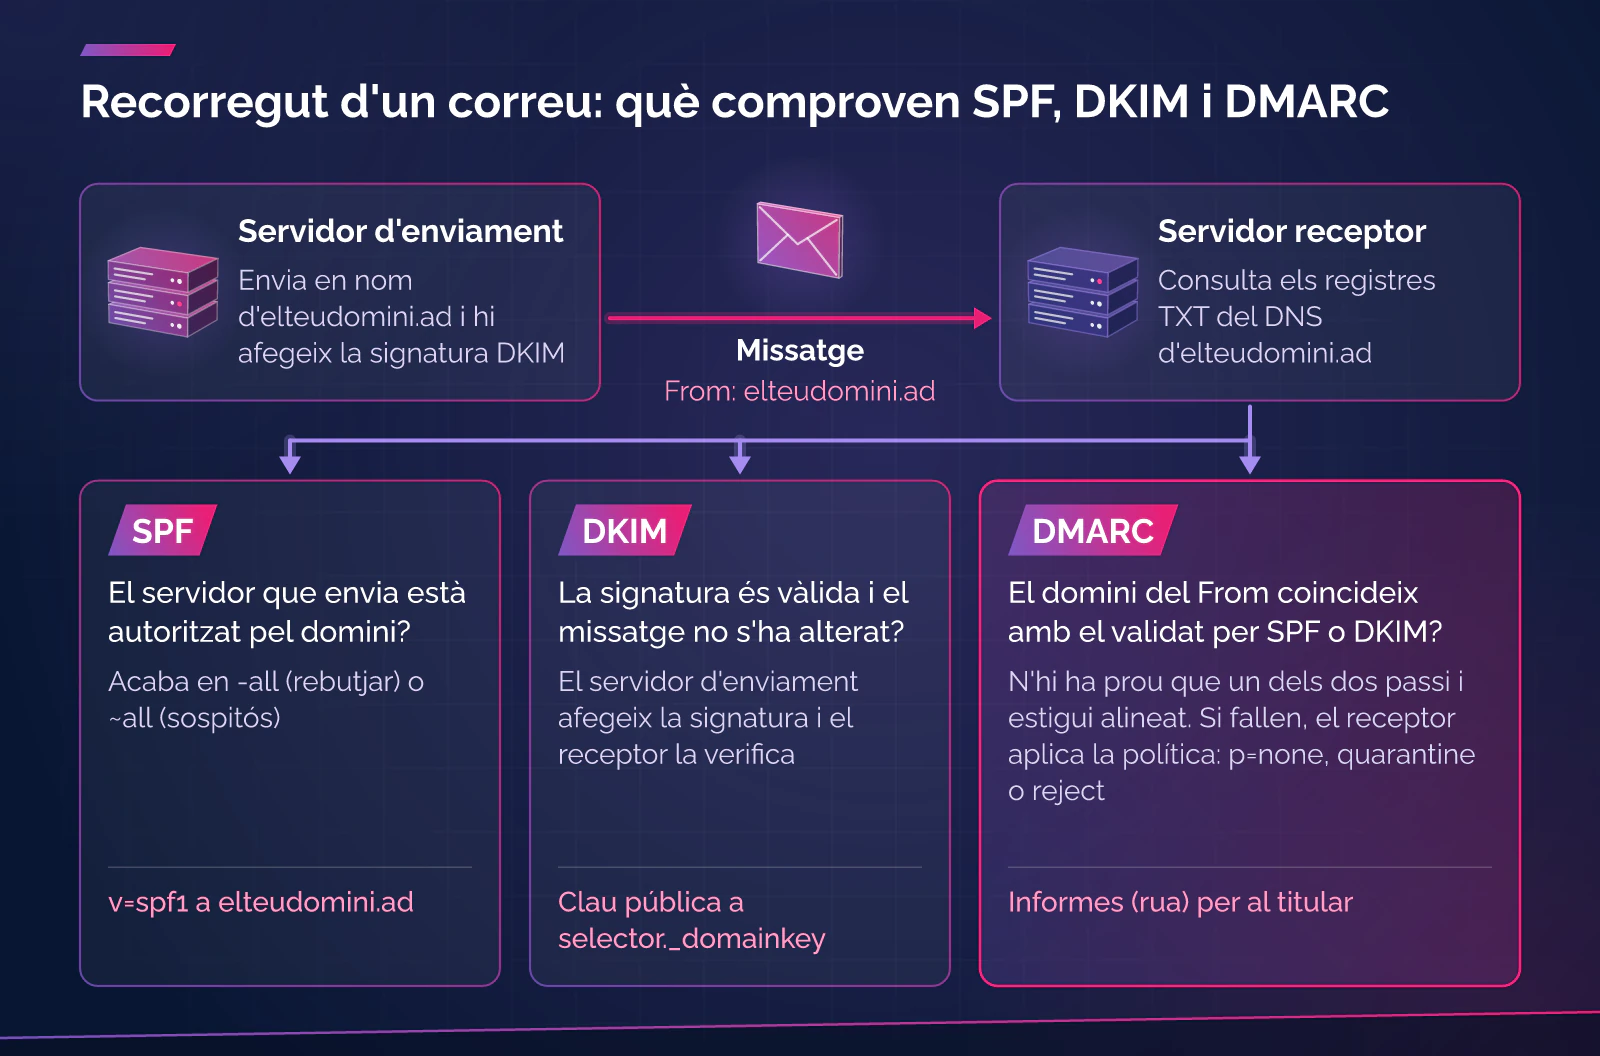
Els tres són registres TXT del DNS del domini (exemple: elteudomini.ad).
| Registre | On es publica | Què diu | Estàndard |
|---|---|---|---|
| SPF | A elteudomini.ad, començant per v=spf1 | Llista els servidors i serveis autoritzats a enviar i acaba amb -all (rebutjar) o ~all (sospitós) | RFC 7208 (2014) |
| DKIM | A selector._domainkey.elteudomini.ad | Publica la clau pública amb què el receptor verifica la signatura que afegeix el servidor d’enviament | RFC 6376 (2011) |
| DMARC | A _dmarc.elteudomini.ad | Fixa la política (p=none, quarantine o reject) i l’adreça dels informes (rua) | RFC 9989 (maig del 2026) |
Un domini només pot tenir un registre SPF, i si el receptor en troba més d’un el resultat és un error permanent (RFC 7208, apartats 3.2 i 4.5). I l’avaluació té un màxim de 10 mecanismes que fan consultes DNS; si se supera, torna a ser un error permanent (apartat 4.6.4).
DMARC compara el domini que es veu a l’adreça del remitent (el "From") amb el domini validat per SPF o per DKIM: n’hi ha prou que un dels dos passi i estigui alineat. La RFC 9989 (maig del 2026) substitueix la RFC 7489.
Com comprovar-ho
- Mira el DNS. Amb
dig +short TXT elteudomini.ad,dig +short TXT _dmarc.elteudomini.adidig +short TXT selector._domainkey.elteudomini.adveuràs què hi ha publicat. El selector surt a la capçalera de la signatura (s=). - Envia’t un missatge a un compte extern i obre’n els encapçalaments originals. La línia
Authentication-Results(RFC 8601) ha de mostrarspf=pass,dkim=passidmarc=pass. - Repeteix-ho amb cada eina que envia amb el teu domini: el correu de l’oficina, el butlletí, el CRM, l’ERP, la facturació o els formularis de la web.
Què exigeixen Google, Yahoo i Microsoft
| Proveïdor | Des de | A qui s’aplica | Requisits |
|---|---|---|---|
| Google (Gmail) | 1 de febrer de 2024 | A tots els remitents, i amb més exigència als qui envien prop de 5.000 missatges al dia o més a comptes personals de Gmail | Tots: SPF o DKIM, TLS, PTR vàlid, taxa de correu brossa per sota del 0,3 %. Massius: SPF, DKIM i DMARC (almenys p=none) alineat, i baixa amb un clic en els missatges de màrqueting |
| Yahoo | Febrer del 2024 | Als remitents massius (la pàgina no en fixa el volum) | SPF i DKIM, DMARC almenys p=none i alineat, capçalera de baixa (recomanada amb un clic, RFC 8058) i taxa de queixes per sota del 0,3 % |
| Microsoft (Outlook.com, Hotmail, Live) | Anunciat el 2 d’abril de 2025; aplicació des del 5 de maig de 2025 | Dominis que envien 5.000 missatges o més al dia a adreces de consum de Microsoft | SPF i DKIM han de passar, i DMARC almenys p=none amb alineació d’un dels dos |
Google informa que des del novembre del 2025 reforça l’aplicació amb rebuigs temporals i permanents, i que un remitent que ha complert el criteri una vegada es considera massiu per sempre. Microsoft va decidir rebutjar els missatges que no compleixen, amb l’error 550 5.7.515.
Una pime rarament envia 5.000 missatges al dia a Gmail, però un butlletí o una campanya de CRM pot arribar-hi, i Google demana SPF o DKIM a tots els remitents. Segons Google, els missatges del mateix domini primari se sumen.
Errors típics
| Error | Efecte | Solució |
|---|---|---|
| Dos registres SPF al mateix domini | L’SPF dona error permanent | Fusionar-los en un de sol |
Més de 10 consultes DNS a l’SPF (massa include) | Error permanent | Treure serveis que ja no s’usen |
| Una eina envia amb el teu domini i no consta a l’SPF ni signa amb DKIM | Els seus missatges fallen o van a brossa | Afegir-la a l’inventari de remitents i configurar-la |
| DKIM activat a l’eina, però el registre TXT no s’ha publicat | No hi ha clau per verificar la signatura | Publicar el registre amb el selector correcte |
| L’eina signa amb el seu domini i no amb el teu | DKIM passa però DMARC no s’alinea | Configurar la signatura amb el teu domini |
+all o ?all a l’SPF | Autoritza tothom o no diu res | Acabar en -all o ~all |
DMARC a p=reject sense haver mirat els informes | Es perd correu legítim | Seguir la política progressiva |
rua apunta a una bústia que ningú llegeix | No es veu qui fa servir el domini | Dirigir els informes a una bústia o servei que els processi |
Política DMARC progressiva
La RFC 9989 descriu el camí: amb SPF, DKIM i una bústia d’informes en marxa, es publica DMARC en p=none amb rua; s’analitzen els informes per descobrir remitents oblidats; es corregeixen els que no passen o no s’alineen; i només llavors es decideix passar a una política d’aplicació, quarantine primer i reject després. Segons la mateixa norma, pot passar molts mesos abans de tenir la seguretat que tot el correu legítim s’autentica.
La RFC 9989 retira l’etiqueta pct i hi afegeix t=y o t=n per indicar prova; comprova què admet el teu proveïdor abans de canviar res.
Andorra i Catalunya
Un despatx o una botiga sol tenir com a mínim dos remitents amb el mateix domini: el correu de l’equip i una eina que envia factures o butlletins.
Hosting Andorra és una de les nostres marques i per tant hi tenim interès. Segons la seva web, consultada el 25 d’octubre de 2026, el DNS dels dominis que s’hi tenen s’edita des de l’àrea de client amb registres A, AAAA, CNAME, MX, TXT, SRV, NS i CAA, ofereix correu professional i, si obres un tiquet, t’ajuden a configurar el correu. El diagnòstic gratuït de ciberseguretat de TutumSec revisa, segons la fitxa, la configuració del correu del domini.
Què fer ara
- Fes una llista del que envia correu amb el teu domini.
- Publica un únic SPF que els cobreixi i acabi en
-allo~all. - Activa DKIM a cada remitent i comprova que hi ha el registre al DNS.
- Publica DMARC en
p=noneamb una adreçaruaque algú o algun servei llegeixi. - Revisa els informes durant unes setmanes, corregeix i, quan tot passi, puja a
quarantinei després areject.
Preguntes freqüents
Necessito DMARC si envio poc correu?
Les regles de Google, Yahoo i Microsoft l’exigeixen als remitents massius, però el recomanem a qualsevol domini: en p=none no afecta el lliurament i et deixa veure qui fa servir el domini.
DMARC evita que em suplantin?
Només amb una política d’aplicació (quarantine o reject), i només per al teu domini exacte. No atura dominis semblants que registri un tercer.
Què passa amb els missatges reenviats?
El reenviament pot trencar l’SPF perquè el servidor que reenvia no està autoritzat, mentre que la signatura DKIM sol conservar-se si el missatge no es modifica (RFC 7208, apèndix D; RFC 6376).
Fonts
- IETF. RFC 7208, Sender Policy Framework (SPF) (en anglès). Abril del 2014. Consulta: 25/10/2026. https://www.rfc-editor.org/rfc/rfc7208
- IETF. RFC 6376, DomainKeys Identified Mail (DKIM) Signatures (en anglès). Setembre del 2011. Consulta: 25/10/2026. https://www.rfc-editor.org/rfc/rfc6376
- IETF. RFC 9989, Domain-based Message Authentication, Reporting, and Conformance (DMARC) (en anglès). Maig del 2026. Consulta: 25/10/2026. https://www.rfc-editor.org/rfc/rfc9989
- IETF. RFC 8601, Message Header Field for Indicating Message Authentication Status (en anglès). Maig del 2019. Consulta: 25/10/2026. https://www.rfc-editor.org/rfc/rfc8601
- Google. Requisits per als remitents de correu (Email sender guidelines) i preguntes freqüents (en anglès). Consulta: 25/10/2026. https://support.google.com/a/answer/81126 i https://support.google.com/a/answer/14229414
- Yahoo. Sender Hub, best practices (en anglès). Consulta: 25/10/2026. https://senders.yahooinc.com/best-practices/
- Microsoft. Strengthening Email Ecosystem: Outlook’s New Requirements for High-Volume Senders (Microsoft Tech Community, 2/4/2025, amb actualització del 29 d’abril; en anglès). Consulta: 25/10/2026. https://techcommunity.microsoft.com/blog/microsoftdefenderforoffice365blog/strengthening-email-ecosystem-outlook%E2%80%99s-new-requirements-for-high%E2%80%90volume-senders/4399730
- Microsoft. Fix NDR error "550 5.7.515" in Outlook.com (suport de Microsoft, en anglès). Consulta: 25/10/2026. https://support.microsoft.com/en-us/outlook/fix-ndr-error-550-5-7-515-in-outlook-com
- Hosting Andorra. Gestió DNS i Correu professional. Consulta: 25/10/2026. https://www.hostingandorra.com/dns.php i https://www.hostingandorra.com/correu.php
Vols revisar el correu del teu domini?
Si vols una primera revisió de la configuració del correu i del DNS del teu domini, comença per la fitxa del servei: Ciberseguretat per a empreses. El correu professional i la gestió DNS són a Hosting Andorra.